Inhalt7
- 01Wer muss seit dem 11. September 2026 Schwachstellen melden?
- 02Was ist zu melden, und in welcher Zeit?
- 03Eine einzige Meldung, auf der Plattform der ENISA
- 04Was riskiert ein Hersteller, der nicht meldet?
- 05Was das für ein Team von 20 bis 500 Personen ändert
- 06Und danach: die Anforderungen vom 11. Dezember 2027
- 07Häufige Fragen
Am 11. September 2026 hat die ENISA, die Agentur der Europäischen Union für Cybersicherheit, die Plattform in Betrieb genommen, auf der Hersteller von Software und vernetzten Geräten nun ihre ausgenutzten Schwachstellen melden müssen. An diesem Tag wurde die erste Pflicht des Cyber Resilience Act (CRA), der Verordnung (EU) 2024/2847, anwendbar, fünfzehn Monate vor dem Rest des Textes.
Diese Bestandsaufnahme unserer Rubrik Anwendungsentwicklung ist auf dem Stand vom 20. Oktober 2026. Sie ist keine Rechtsberatung: Ob Ihr Produkt betroffen ist und in welcher Eigenschaft, entscheidet am Ende Ihr Rechtsberater.
Kurz gesagt
- Seit dem 11. September 2026 meldet der Hersteller einer Software oder eines vernetzten Geräts, die in der Union verkauft werden, seine aktiv ausgenutzten Schwachstellen und schwerwiegenden Vorfälle: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, danach ein Abschlussbericht.
- Die Pflicht gilt auch für bereits auf dem Markt befindliche Produkte und für Hersteller mit Sitz außerhalb der Union.
- Eine einzige Meldung auf der Plattform der ENISA erreicht zugleich die zuständige nationale Behörde und die ENISA.
- Die Sicherheitsanforderungen an die Produkte selbst gelten ab dem 11. Dezember 2027.
Wer muss seit dem 11. September 2026 Schwachstellen melden?
Der CRA erfasst „Produkte mit digitalen Elementen“, die auf dem europäischen Markt bereitgestellt werden und sich direkt oder indirekt mit einem Gerät oder einem Netz verbinden können. Laut der Analyse der Kanzlei McCann FitzGerald, die sich auf die im Juli 2026 von der Kommission veröffentlichten Leitlinien stützt, umfasst das eigenständige Software, Hardware mit ihrer eingebetteten Software und Kombinationen aus beidem. Die Verordnung gilt für jeden Wirtschaftsakteur, der in Europa verkauft, wo immer er seinen Sitz hat.
Drei Präzisierungen zählen für ein mittelgroßes Unternehmen:
- Der Hersteller ist nicht unbedingt der, der den Code schreibt. Ein Unternehmen, das ein Produkt entwickeln lässt und unter seinem Namen vertreibt, ist sein Hersteller; ein Einführer oder Händler wird es, wenn er es unter seiner eigenen Marke verkauft oder wesentlich verändert.
- Bereits verkaufte Produkte sind betroffen. Die Meldepflicht gilt seit dem 11. September 2026 für alle erfassten Produkte, die bereits auf dem Markt bereitgestellt sind, erinnert die Kanzlei Hogan Lovells unter Verweis auf Artikel 69 der Verordnung. Diese Lesart ist die einer Kanzlei, kein Zitat aus dem Amtsblatt: Bevor Sie daraus eine Folge für ein bestimmtes Produkt ableiten, lesen Sie Artikel 69 im Text der Verordnung (EU) 2024/2847 auf EUR-Lex nach.
- Eine rein interne Anwendung, die Sie niemandem außerhalb des Unternehmens bereitstellen, wirft eine andere Frage auf, die mit Ihrem Rechtsberater zu klären ist.
Was ist zu melden, und in welcher Zeit?
Zwei Ereignisse lösen die Pflicht aus. Das erste ist eine Schwachstelle, die bereits von einem Angreifer genutzt wurde:
Definition
Aktiv ausgenutzte Schwachstelle
Eine Schwachstelle, für die es verlässliche Belege gibt, dass ein böswilliger Akteur sie in einem System ausgenutzt hat. Eine intern entdeckte und vor jedem Angriff behobene Schwachstelle gehört nicht dazu.
Das zweite ist ein schwerwiegender Vorfall: ein Vorfall, der die Fähigkeit des Produkts beeinträchtigt oder beeinträchtigen kann, Daten oder wichtige Funktionen zu schützen, oder der es ermöglicht hat, Schadcode in das Produkt oder in das Netz des Nutzers einzuschleusen oder dort auszuführen. Für beide legt die Seite der Kommission zu den Meldungen denselben Ablauf fest:
- Binnen 24 Stunden
Eine Frühwarnung, gerechnet ab dem Zeitpunkt, zu dem der Hersteller von der Schwachstelle oder dem Vorfall Kenntnis erlangt.
- Binnen 72 Stunden
Die vollständige Meldung, mit dem, was der Hersteller über die Schwachstelle und die ergriffenen Maßnahmen weiß.
- Binnen 14 Tagen nach der Korrektur
Der Abschlussbericht für eine ausgenutzte Schwachstelle, sobald eine Korrektur- oder Abhilfemaßnahme verfügbar ist.
- Binnen eines Monats nach der Meldung
Der Abschlussbericht für einen schwerwiegenden Vorfall.
Der Hersteller muss außerdem die betroffenen Nutzer informieren, und falls nötig alle seine Nutzer; tut er das nicht rechtzeitig, kann die nationale Behörde es an seiner Stelle tun, laut Hogan Lovells.
Eine einzige Meldung, auf der Plattform der ENISA
Damit ein Anbieter dieselbe Schwachstelle nicht in jedem Land meldet, in dem er verkauft, sieht die Verordnung eine zentrale Anlaufstelle vor. Die Meldung geht an das nationale Computer-Notfallteam (CSIRT) des Landes, in dem der Hersteller seine Hauptniederlassung hat, und gleichzeitig an die ENISA; dieses CSIRT leitet sie dann an die anderen Länder weiter, in denen das Produkt verkauft wird.
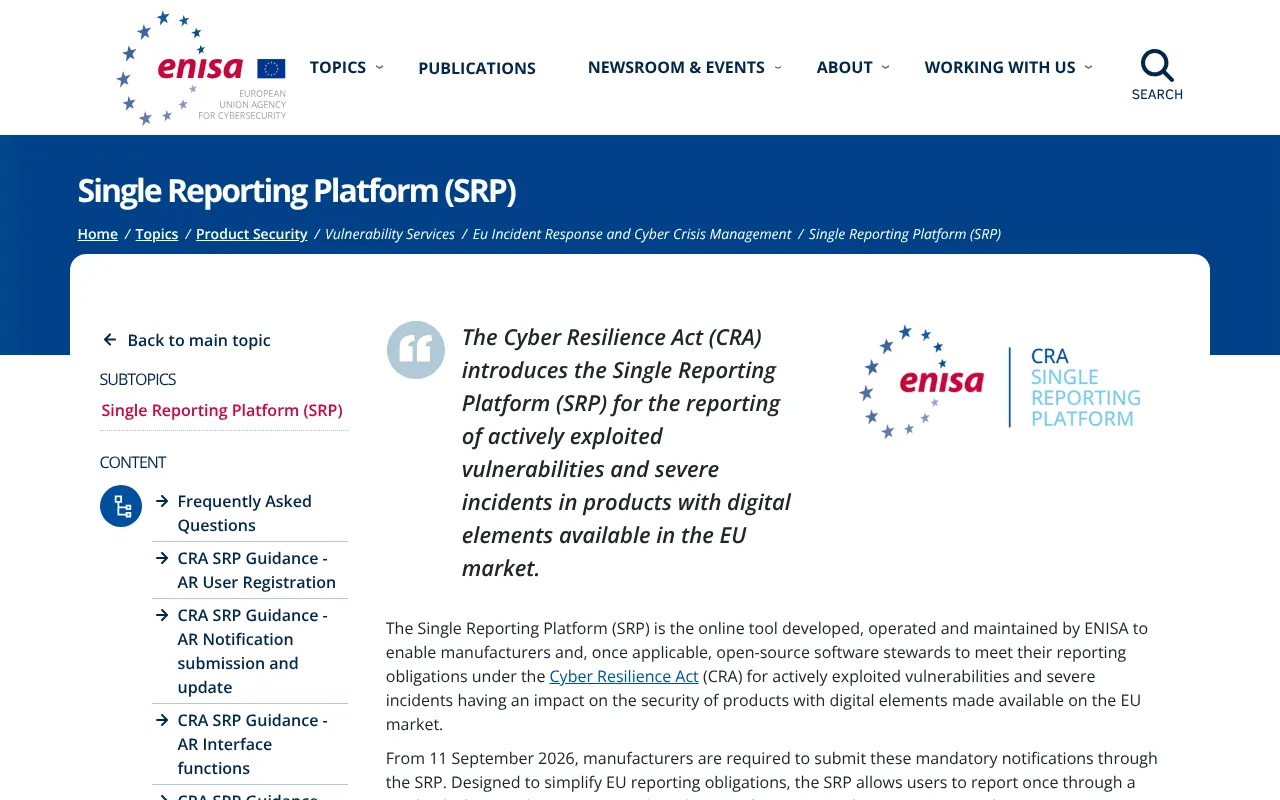
Die Seite der ENISA zur zentralen Plattform: Seit dem 11. September 2026 reichen die Hersteller dort ihre Pflichtmeldungen ein. Aufgenommen am 20. Oktober 2026.
Die ENISA kündigte den Start am selben Tag an, mit häufigen Fragen, Leitfäden und einem Helpdesk. Die Verwalter freier Software, die an der Entwicklung von Produkten beteiligt sind, sogenannte „Steward“, kommen am 11. Dezember 2027 hinzu.
Was riskiert ein Hersteller, der nicht meldet?
Der Verstoß gegen die Meldepflicht fällt in die höchste Sanktionsstufe der Verordnung:
höchstens für einen Verstoß gegen die Meldepflichten
des weltweiten Jahresumsatzes, wenn dieser Betrag höher ist
Es gibt zwei Abmilderungen: Kleinst- und Kleinunternehmen riskieren kein Bußgeld allein für das Überschreiten der 24-Stunden-Frist der Frühwarnung, und Steward freier Software unterliegen keinen Verwaltungsbußgeldern. Die 72-Stunden-Frist gilt dagegen für alle. Diese Beträge und diese Ausnahme stammen aus der Analyse der Kanzlei Hogan Lovells, die auf die Artikel 64 und 71 der Verordnung verweist, und nicht aus unserer eigenen Lektüre des Amtsblatts: Bevor Sie sich auf ein Budget oder einen Vertrag festlegen, prüfen Sie sie in der im Amtsblatt veröffentlichten Verordnung (EU) 2024/2847 (wir haben sie am 20. Oktober 2026 erhoben).
Was das für ein Team von 20 bis 500 Personen ändert
Die 24-Stunden-Frist beginnt in dem Moment, in dem Sie es wissen. Sie belohnt also die Teams, die es schnell erfahren, und nicht die, die es von einem Kunden erfahren. Das ist der eigentliche Nutzen der Pflicht: Sie zwingt dazu, einzurichten, was die Kosten einer Schwachstelle ohnehin senkt.
- Wissen, was Sie verkaufen.
Die Liste Ihrer Anwendungen und vernetzten Geräte im Umlauf, mit ihren Versionen und den Komponenten, die sie enthalten: Ohne sie lässt sich nicht binnen einer Stunde sagen, ob eine veröffentlichte Schwachstelle Sie betrifft.
- Früh gewarnt werden.
Eine Überwachung, die bei anormalem Verhalten alarmiert, und eine Adresse, an die ein Forscher oder ein Kunde eine Schwachstelle melden kann, täglich gelesen.
- Entscheiden, wer meldet.
Eine benannte Person und ihre Vertretung, mit einem bereits angelegten Konto auf der Plattform der ENISA, statt einer Registrierung mitten in einem Vorfall.
- Schnell korrigieren können.
Der Abschlussbericht einer ausgenutzten Schwachstelle wird ab der verfügbaren Korrektur gerechnet: Eine Auslieferungskette, die eine Korrektur in wenigen Stunden veröffentlicht, verkürzt alles Übrige.
Aus der Praxis
Schnell korrigieren setzt häufiges Ausliefern voraus
Zwischen der Version 1.0 vom 2. September 2026 und der 1.58.3 vom 6. Oktober 2026 hat Challenge Us, eine App für Gruppenherausforderungen, die wir für ihr Team entwickeln, 108 Versionen erlebt (interne Messung anhand des Versionsverlaufs der App, Stand 6. Oktober 2026; dieser Rhythmus ist keine Zusage für ein anderes Projekt). Dieser Rhythmus hält, weil jede Version klein ist, durch automatische Prüfungen kontrolliert wird und ihre Webversion direkt ausgeliefert wird, ohne auf die Prüfung eines Stores zu warten. Genau das braucht ein Anbieter, wenn die Uhr einer Meldung tickt.
Die Frage der Veröffentlichung wiegt hier schwer: Eine Korrektur einer Store-App wartet auf die Prüfung durch Apple oder Google, eine progressive Web-App aktualisiert sich, sobald sie online ist. Wir vergleichen beide Wege in PWA oder Store-App. Das Budget für diese Wachsamkeit gehört zu den tatsächlichen Kosten einer Anwendung, die wir in was den Preis einer Anwendung bestimmt und in das Wartungsbudget einer Anwendung aufschlüsseln. Für die Alarmierung selbst gilt die Methode zur Überwachung unserer Automatisierungen auch für eine Anwendung.
Wenn Sie Software kaufen, statt sie herauszugeben, nützt Ihnen der CRA ebenfalls: Fragen Sie Ihre Anbieter, wer bei ihnen die Meldungen entgegennimmt, wie sie Sie über eine ausgenutzte Schwachstelle informieren und in welchem Rhythmus sie ihre Korrekturen veröffentlichen. Eine klare Antwort sagt viel über ihre Reife.
Und danach: die Anforderungen vom 11. Dezember 2027
Die Meldung ist nur die erste Stufe. Ab dem 11. Dezember 2027 müssen in Verkehr gebrachte Produkte die grundlegenden Cybersicherheitsanforderungen der Verordnung erfüllen, erinnert die ENISA. Der CRA kommt zu NIS2 hinzu, die Organisationen statt Produkte betrifft und deren Umsetzung in Frankreich noch aussteht, wie wir in unserer Bestandsaufnahme zum französischen Resilienzgesetz erklären. All diese Termine sind in unserem Kalender der Digitalregulierung zusammengefasst.
Wenn Sie eine Anwendung entwickeln lassen und wollen, dass Überwachung, Updates und Meldeverfahren von Anfang an eingeplant sind, ist das der Umfang unseres Angebots Anwendungsentwicklung.
Häufige Fragen
Gilt der Cyber Resilience Act für bereits veröffentlichte Anwendungen?
Für die Meldung ja: Seit dem 11. September 2026 gilt die Pflicht, aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle zu melden, für alle erfassten Produkte, die bereits auf dem europäischen Markt bereitgestellt sind. Die grundlegenden Cybersicherheitsanforderungen gelten dagegen für Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht werden.
Muss man alle entdeckten Schwachstellen melden?
Nein. Die Pflicht betrifft aktiv ausgenutzte Schwachstellen, also solche, für die es verlässliche Belege für eine Ausnutzung durch einen böswilligen Akteur gibt, und schwerwiegende Vorfälle. Eine gefundene und vor jedem Angriff behobene Schwachstelle gehört zu Ihrem normalen Schwachstellenmanagement, nicht zu einer Pflichtmeldung.
Wo meldet man eine Schwachstelle nach dem CRA?
Auf der zentralen Meldeplattform der ENISA, in Betrieb seit dem 11. September 2026. Die Meldung erreicht gleichzeitig das nationale Computer-Notfallteam des Landes der Hauptniederlassung des Herstellers und die ENISA, die sie an die anderen betroffenen Länder weiterleiten.
Ist ein Unternehmen, das seine Anwendung von einer Agentur entwickeln lässt, Hersteller?
Meistens ja, wenn es die Anwendung unter seinem Namen oder seiner Marke vertreibt: Hersteller ist, wer das Produkt in Verkehr bringt, ob er es selbst entwickelt oder entwickeln lässt. Der Vertrag mit der Agentur muss dann festlegen, wer überwacht, wer korrigiert und in welchen Fristen.
Quellen
- Der Analyse der Kanzlei McCann FitzGerald (neuer Tab)mccannfitzgerald.com
- Die Kanzlei Hogan Lovells (neuer Tab)hlc.com
- Text der Verordnung (EU) 2024/2847 auf EUR-Lex (neuer Tab)eur-lex.europa.eu
- Die Seite der Kommission zu den Meldungen (neuer Tab)digital-strategy.ec.europa.eu
- Kündigte den Start (neuer Tab)enisa.europa.eu
Jim · Gründer von Brain Plus AI
Ebenfalls lesenswert zu web- und mobile-apps
Verstehen9 Min.
Zeitplan AI Act und Digitalrecht: die Fristen 2026 bis 2028
AI Act, Data Act, Cyber Resilience Act, NIS2, elektronische Rechnungsstellung und die ersten US-Gesetze: alle Termine, die für ein Unternehmen zählen, vom Herbst 2026 bis August 2028, auf einer einzigen, laufend aktualisierten Seite. Zu jeder Frist: wer betroffen ist und was vorzubereiten ist.
Auswählen und kalkulieren6 Min. Der Leitfaden zum Thema
Was kostet eine App: was den Preis bestimmt
Eine Preisspanne sagt nichts über Ihr Projekt: Was das Angebot für eine App verändert, sind einige präzise Entscheidungen, dazu monatliche Betriebskosten, die separat zu beziffern sind. Hier sind sie.
Einordnen7 Min.
Software bauen oder kaufen 2026: wem glauben?
Deloitte rät zum Kaufen, BCG zum Bauen, und die KI macht die Entwicklung scheinbar schneller. Was die Studien sagen, was sie nicht sagen und was für ein Team von 50 Personen wirklich entscheidet.