Inhalt9
- 01Die Fristen von 2026 bis 2028
- 02AI Act: vier Termine nach der Überarbeitung im Juli
- 03Cybersicherheit: Der CRA hat begonnen, NIS2 wartet
- 04Produkte: Software und Maschinen
- 05Daten und Cloud: der Data Act in drei Schritten
- 06Elektronische Rechnungsstellung: September 2026, dann September 2027
- 07Außerhalb Europas: zwei US-Bundesstaaten im Blick
- 08Was Sie betrifft, je nachdem, was Sie tun
- 09Häufige Fragen
Zwischen Herbst 2026 und Sommer 2028 sieht sich ein Unternehmen, das KI nutzt, Cloud-Dienste einkauft oder Software herausgibt, rund zehn europäischen Fristen gegenüber, dazu einigen US-Gesetzen, wenn es jenseits des Atlantiks verkauft. Jeder Rechtsakt hat seinen eigenen Zeitplan, und mehrere wurden 2026 überarbeitet. Diese Seite fasst sie an einem Ort zusammen, Datum für Datum.
Es ist eine laufend aktualisierte Seite unserer Rubrik Unternehmens-KI: Stand 19. Oktober 2026, jedes Datum an diesem Tag in seiner amtlichen Quelle nachgelesen. Dies ist keine Rechtsberatung: Ob ein Rechtsakt Sie betrifft, entscheiden letztlich Ihr Datenschutzbeauftragter, Ihr Steuerberater oder ein Anwalt.
Kurz gesagt
- Die nächste Frist des AI Act fällt auf den 2. Dezember 2026: Kennzeichnung der Inhalte, die von bereits auf dem Markt befindlichen Werkzeugen erzeugt werden, und zwei neue Verbote.
- Die Hochrisiko-Regeln werden auf den 2. Dezember 2027 (Personalgewinnung, Personalverwaltung, Kredit) und den 2. August 2028 (in regulierte Produkte integrierte KI) verschoben.
- Ab dem 12. Januar 2027 dürfen Cloud-Anbieter in Anwendung des Data Act keine Wechselentgelte mehr berechnen.
- Seit dem 11. September 2026 muss ein Hersteller von Software oder vernetzten Geräten eine aktiv ausgenutzte Schwachstelle binnen 24 Stunden melden; seine Sicherheitsanforderungen folgen am 11. Dezember 2027.
- NIS2 hat in Frankreich noch immer kein Anwendungsdatum, und die Ausstellung elektronischer Rechnungen durch KMU beginnt spätestens am 1. September 2027.
Die Fristen von 2026 bis 2028
- 1. September 2026
Alle Unternehmen müssen elektronische Rechnungen empfangen können; Großunternehmen und mittelgroße Unternehmen stellen sie aus.
- 11. September 2026
Cyber Resilience Act, Pflicht zur Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle.
- 12. September 2026
Data Act, ab diesem Datum in Verkehr gebrachte vernetzte Geräte müssen ihre Daten konstruktionsbedingt zugänglich machen.
- 2. Dezember 2026
AI Act, Ende der Kennzeichnungsfrist für bereits auf dem Markt befindliche generative Werkzeuge, und zwei neue Verbote.
- 9. Dezember 2026
Frist für die Umsetzung der neuen Produkthaftungsrichtlinie, die Software einschließt.
- 1. Januar 2027
In Colorado treten das Gesetz über automatisierte Entscheidungen und das Gesetz über die Sicherheit von Chatbots in Kraft.
- 12. Januar 2027
Data Act, Ende der Entgelte für den Wechsel des Cloud-Anbieters.
- 20. Januar 2027
Die europäische Maschinenverordnung gilt, auch für Maschinen, deren Sicherheitsfunktionen auf KI beruhen.
- 1. Juli 2027
In Kalifornien keine Sanktion und keine Kündigung mehr, die allein auf einem automatisierten System beruht.
- 2. August 2027
AI Act, Konformität der Modelle mit allgemeinem Verwendungszweck, die vor dem 2. August 2025 erschienen sind; mindestens ein KI-Reallabor je Mitgliedstaat.
- 1. September 2027
Spätestens jetzt stellen KMU und Kleinstunternehmen ihre Rechnungen elektronisch aus.
- 2. Dezember 2027
AI Act, Hochrisiko-Regeln für die Anwendungen des Anhangs III.
- 11. Dezember 2027
Cyber Resilience Act, grundlegende Cybersicherheitsanforderungen.
- 2. August 2028
AI Act, Hochrisiko-Regeln für KI in den Produkten des Anhangs I.
AI Act: vier Termine nach der Überarbeitung im Juli
Die europäische KI-Verordnung wurde durch die Verordnung (EU) 2026/1744 überarbeitet, die seit dem 27. Juli 2026 in Kraft ist. Der offizielle Zeitplan des Service Desk der Kommission berücksichtigt dies: Die verbotenen Praktiken und die KI-Kompetenz gelten seit Februar 2025, die Regeln für Modelle mit allgemeinem Verwendungszweck seit August 2025 und der Großteil des Textes, darunter die Transparenz nach Artikel 50, seit dem 2. August 2026. Es bleiben vier Fristen:
- 2. Dezember 2026: Werkzeuge, die Bilder, Videos, Töne oder Texte erzeugen und vor dem 2. August 2026 auf dem Markt waren, müssen ihre Inhalte kennzeichnen; zwei Verbote kommen hinzu, zu ohne Einwilligung erzeugten intimen Bildern und zu Inhalten sexuellen Kindesmissbrauchs. Die Einzelheiten stehen in unserem Leitfaden zur Kennzeichnung generierter Inhalte.
- 2. August 2027: Die vor dem 2. August 2025 erschienenen Modelle mit allgemeinem Verwendungszweck müssen konform sein, und jeder Mitgliedstaat muss mindestens ein KI-Reallabor eröffnet haben.
- 2. Dezember 2027: Die Hochrisiko-Regeln gelten für Personalgewinnung, Personalverwaltung, Kreditwürdigkeitsprüfung und die übrigen Anwendungen des Anhangs III.
- 2. August 2028: Sie gelten für KI in bereits regulierten Produkten (Medizinprodukte, Spielzeug, Aufzüge).
Was die Überarbeitung Artikel für Artikel verschoben hat, erklärt was der digitale Omnibus am AI Act geändert hat, und was diese Regeln von einem Unternehmen verlangen, das KI nutzt, steht in unserem Leitfaden zu AI Act und DSGVO für KMU.
Achtung
Die Verschiebung der Hochrisiko-Regeln gilt nicht für die DSGVO: Ihr Artikel 22 regelt bereits ausschließlich automatisierte Entscheidungen. Ein 2027 gekauftes Werkzeug zur Sortierung von Bewerbungen wird in Betrieb sein, wenn der AI Act darauf anwendbar wird: Jetzt ist der Moment, den Anbieter zu fragen, wie er die Konformität herstellen will, wie unser Artikel über automatisierte Entscheidungen erläutert.
Cybersicherheit: Der CRA hat begonnen, NIS2 wartet
Der Cyber Resilience Act richtet sich an Hersteller von „Produkten mit digitalen Elementen“: Software, Anwendungen, vernetzte Geräte. Seit dem 11. September 2026 müssen sie aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle auf der zentralen Plattform melden, die die europäische Agentur für Cybersicherheit am selben Tag in Betrieb genommen hat.
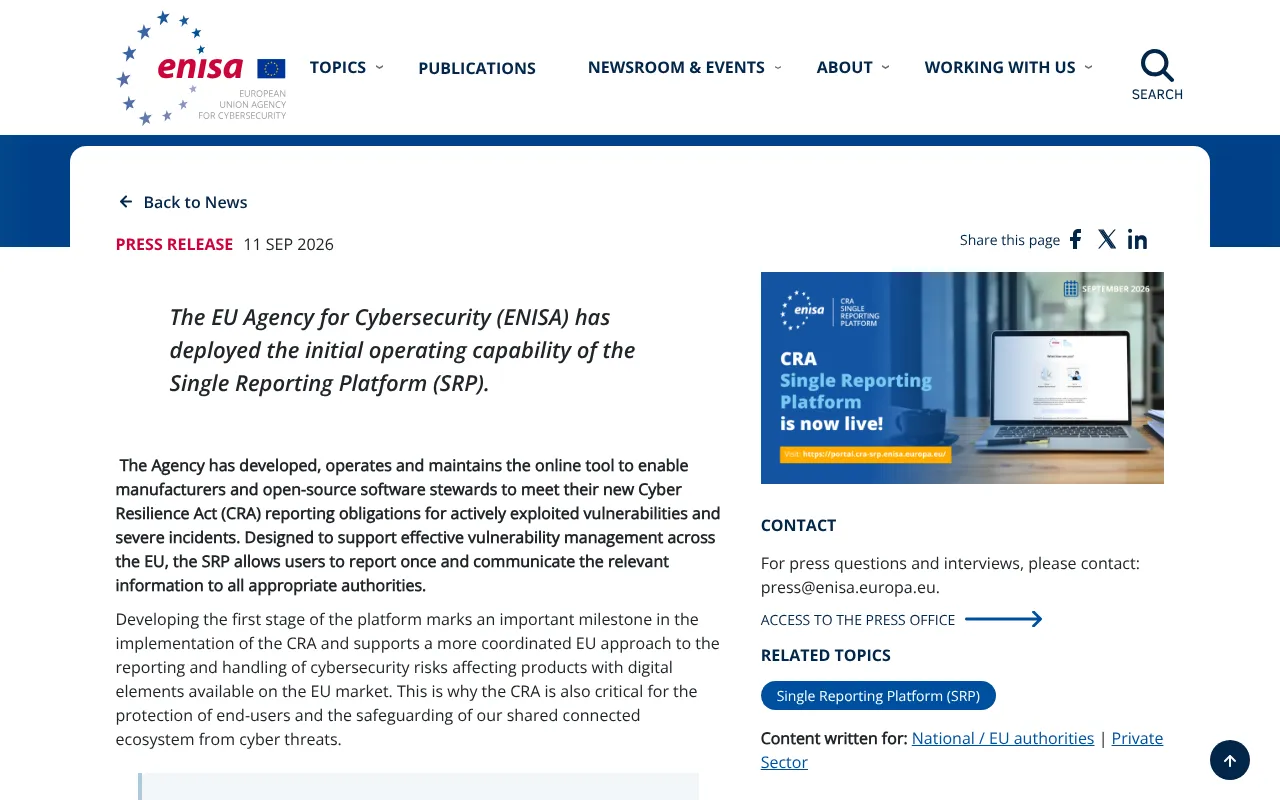
Die ENISA kündigt am 11. September 2026 die Inbetriebnahme der Plattform an, auf der Hersteller ihre ausgenutzten Schwachstellen und schwerwiegenden Vorfälle ein einziges Mal melden. Aufgenommen am 19. Oktober 2026.
Die Fristen sind kurz, laut der Seite der Kommission zu den Meldungen: eine Frühwarnung binnen 24 Stunden nach Kenntnisnahme, eine vollständige Meldung binnen 72 Stunden, dann ein Abschlussbericht spätestens 14 Tage nach Bereitstellung eines Patches bei einer ausgenutzten Schwachstelle oder binnen eines Monats bei einem schwerwiegenden Vorfall. Die grundlegenden Cybersicherheitsanforderungen gelten ab dem 11. Dezember 2027, erinnert die ENISA.
NIS2, die Richtlinie, die Cybersicherheitspflichten auf Tausende Einrichtungen aus 18 Sektoren ausweitet, ist in Frankreich noch immer nicht umgesetzt: Die Nationalversammlung hat das Resilienzgesetz am 6. Oktober 2026 von ihrer Tagesordnung genommen. Wo der Text steht und was Sie tun können, ohne darauf zu warten, lesen Sie in unserem Überblick zu NIS2 in Frankreich.
Produkte: Software und Maschinen
Zwei Produktrechtsakte ändern die Lage für alle, die herstellen oder Software herausgeben:
- 9. Dezember 2026: Die Richtlinie (EU) 2024/2853 über die Haftung für fehlerhafte Produkte muss umgesetzt sein und betrifft Produkte, die nach diesem Datum in Verkehr gebracht werden; ihre Produktdefinition schließt Software ausdrücklich ein, so die Kanzlei Gibson Dunn.
- 20. Januar 2027: Die Verordnung (EU) 2023/1230 über Maschinen gilt verbindlich, mit Bestimmungen für Maschinen, deren Sicherheitsfunktionen auf KI beruhen, so die Europäische Kommission.
Daten und Cloud: der Data Act in drei Schritten
Der Data Act gilt seit dem 12. September 2025. Zwei Schritte folgen, laut der Analyse der Kanzlei McCann FitzGerald:
- 12. September 2026: Ein ab diesem Datum in Verkehr gebrachtes vernetztes Gerät muss so konzipiert sein, dass sein Nutzer auf seine Daten zugreifen kann; die Pflicht gilt nicht rückwirkend.
- 12. Januar 2027: Die Entgelte für den Wechsel des Cloud-Anbieters entfallen. Seit dem 11. Januar 2024 durften sie in Anwendung von Artikel 29 der Verordnung bereits die direkt mit dem Wechsel verbundenen Kosten nicht übersteigen.
Für ein Unternehmen, das einen Hoster verlassen will, beseitigt dieses Datum ein Kostenargument, nicht die Migrationsarbeit. Die Methode steht in Cloud-Migration ohne Bruch, die Frage der Abhängigkeit in Kann man auf die US-Cloud-Riesen verzichten.
Elektronische Rechnungsstellung: September 2026, dann September 2027
Seit dem 1. September 2026 müssen alle umsatzsteuerpflichtigen Unternehmen in Frankreich elektronische Rechnungen empfangen können, aber nur Großunternehmen, mittelgroße Unternehmen und Behörden stellen sie aus. Laut den häufigen Fragen der französischen Steuerverwaltung wird die Ausstellungspflicht spätestens am 1. September 2027 „auf mittlere, kleine und Kleinstunternehmen ausgeweitet“, zusammen mit der Übermittlung der Rechnungs- und Zahlungsdaten an die Verwaltung.
Außerhalb Europas: zwei US-Bundesstaaten im Blick
Ein europäisches Unternehmen mit Kunden oder Beschäftigten in den Vereinigten Staaten kann mangels eines Bundesgesetzes zur KI unter die Gesetze des jeweiligen Bundesstaates fallen. Zwei Termine stehen bevor:
- Colorado, 1. Januar 2027: Das Gesetz SB 26-189 verpflichtet Nutzer einer Technologie für automatisierte Entscheidungen, Verbraucher zu informieren und ihnen nach einer nachteiligen Entscheidung deren Rolle zu erklären; das Gesetz HB 26-1263 regelt Konversations-Chatbots. Beide treten am selben Tag in Kraft, laut der Seite des Generalstaatsanwalts von Colorado, der ihre Durchführungsbestimmungen fertigstellt.
- Kalifornien, 1. Juli 2027: Das Gesetz SB 947 verbietet, Beschäftigte allein auf Grundlage eines automatisierten Systems zu sanktionieren oder zu entlassen. Sein Inhalt wird in die Rolle des Menschen gegenüber dem Urteil der KI erläutert.
Was sich genau rund um Neujahr ändert, von Colorado bis zur Maschinenverordnung, hat einen eigenen Artikel: was sich am 1. Januar 2027 im Digitalbereich ändert.
Was Sie betrifft, je nachdem, was Sie tun
Nicht alle Termine betreffen alle Unternehmen. Fünf Situationen, in der Reihenfolge ihrer Häufigkeit:
- Sie nutzen generative KI-Werkzeuge: 2. Dezember 2026 (prüfen, ob Ihre Werkzeuge ihre Inhalte kennzeichnen, Ihre Deepfakes offenlegen), dann 2. Dezember 2027, wenn eine Anwendung Personalgewinnung, Personal oder Kredit berührt.
- Sie kaufen Cloud-Dienste ein: 12. Januar 2027, Ende der Wechselentgelte.
- Sie geben Software, eine Anwendung oder ein vernetztes Gerät heraus: CRA-Meldepflicht seit dem 11. September 2026, Sicherheitsanforderungen am 11. Dezember 2027, neue Produkthaftung für alles, was Sie nach dem 9. Dezember 2026 in Verkehr bringen.
- Sie gehören zu einem der 18 NIS2-Sektoren, ab 50 Personen: kein Datum in Frankreich, aber ein bereits veröffentlichter Referenzrahmen der ANSSI.
- Sie sind ein französisches KMU: Ausstellung elektronischer Rechnungen spätestens am 1. September 2027.
Für KI-Anwendungen steht das Gesamtvorgehen, von der Bestandsaufnahme der Werkzeuge bis zur Richtlinie, in unserem Leitfaden zur Einführung von KI im Unternehmen.
Aus der Praxis
Jedes Datum dieser Seite wurde am 19. Oktober 2026 in seiner amtlichen Quelle nachgelesen: beim Service Desk der Kommission für den AI Act, bei ENISA und Kommission für den CRA, bei der Steuerverwaltung für die Rechnungsstellung, beim Generalstaatsanwalt von Colorado. Wie jeder Artikel dieses Blogs entsteht die Seite als Entwurf und wird erst nach menschlicher Durchsicht veröffentlicht; jede Aktualisierung wird oben datiert.
Um zu erfahren, welche Ihrer KI-Anwendungen sich dem Hochrisiko nähern und welche bei einem Anbieter bleiben können, geht unser Angebot KI zum fairen Preis von Ihren tatsächlichen Werkzeugen aus. Die übrigen Nachrichten des Monats, von Metas Bedingungen für das Crawlen von Websites bis zu den neuen Modellen, finden Sie in unseren KI-News für Führungskräfte im Oktober.
Häufige Fragen
Welche ist die nächste Frist des AI Act?
Der 2. Dezember 2026. Generative Werkzeuge, die vor dem 2. August 2026 in Verkehr gebracht wurden, müssen die maschinenlesbare Kennzeichnung ihrer Inhalte eingeführt haben, und zwei Verbote werden anwendbar: das Erzeugen intimer Bilder einer Person ohne ihre Einwilligung und das Erzeugen von Inhalten sexuellen Kindesmissbrauchs. Die Transparenzpflichten nach Artikel 50 gelten bereits seit dem 2. August 2026.
Wann gelten die Regeln für Hochrisiko-KI?
Am 2. Dezember 2027 für die Anwendungen des Anhangs III, darunter Personalgewinnung, Personalverwaltung und Kreditwürdigkeitsprüfung, und am 2. August 2028 für KI in bereits regulierten Produkten. Diese Termine ergeben sich aus der im Juli 2026 verabschiedeten Überarbeitung; im ursprünglichen Text waren sie auf den 2. August 2026 und den 2. August 2027 festgelegt.
Schafft der Data Act die Ausstiegskosten der Cloud ab?
Ja, für die Wechselentgelte: Ab dem 12. Januar 2027 darf ein Cloud-Anbieter für den Wechselprozess keine mehr berechnen. Seit Januar 2024 waren sie bereits auf die direkt mit dem Wechsel verbundenen Kosten begrenzt. Die Kosten der Migrationsarbeit selbst, auf Kundenseite, bleiben einzuplanen.
Wann muss ein KMU elektronische Rechnungen ausstellen?
In Frankreich spätestens am 1. September 2027. Seit dem 1. September 2026 muss es unabhängig von seiner Größe bereits welche empfangen können. Großunternehmen und mittelgroße Unternehmen stellen seit dem 1. September 2026 aus. Die Pflicht geht mit der Übermittlung von Rechnungs- und Zahlungsdaten an die Verwaltung einher.
Quellen
- Service Desk der Kommission (neuer Tab)ai-act-service-desk.ec.europa.eu
- Der Seite der Kommission zu den Meldungen (neuer Tab)digital-strategy.ec.europa.eu
- Erinnert die ENISA (neuer Tab)enisa.europa.eu
- Die Kanzlei Gibson Dunn (neuer Tab)gibsondunn.com
- Die Europäische Kommission (neuer Tab)single-market-economy.ec.europa.eu
- Der Analyse der Kanzlei McCann FitzGerald (neuer Tab)mccannfitzgerald.com
- Den häufigen Fragen der französischen Steuerverwaltung (neuer Tab)impots.gouv.fr
- Der Seite des Generalstaatsanwalts von Colorado (neuer Tab)coag.gov
Jim · Gründer von Brain Plus AI
Ebenfalls lesenswert zu ki im unternehmen
Praxisleitfaden9 Min.
AI Act und DSGVO: Was ein KMU tun muss, das KI nutzt
Ein KMU, das ChatGPT oder ein CRM mit KI nutzt, hat bereits Pflichten. Dieser Leitfaden gibt den Stand im Oktober 2026 wieder: Ihre Rolle im Sinne des AI Act, der im Juli 2026 überarbeitete Zeitplan, was die DSGVO verlangt, und die Schritte, um die Regeln einzuhalten.
Verstehen7 Min.
AI Office: Europa kann KI-Modelle sanktionieren
Seit dem 2. August 2026 kann die Europäische Kommission von Anbietern von KI-Modellen mit allgemeinem Verwendungszweck Unterlagen verlangen, ihre Modelle bewerten und Geldbußen verhängen. Was diese Befugnisse ändern und was ein Unternehmen, das KI einkauft, von seinem Anbieter verlangen kann.
Verstehen7 Min.
Hochrisiko-KI im Dezember 2027: warum Sie nicht warten sollten
Die Regeln des AI Act für Hochrisiko-KI (Personalgewinnung, Personalverwaltung, Kredit) gelten ab dem 2. Dezember 2027. Welche Nutzungen betroffen sind, was zu tun ist und warum die Werkzeugwahl von heute über den nötigen Aufwand entscheidet.