Índice9
- 01Los plazos, de 2026 a 2028
- 02AI Act: cuatro fechas tras la revisión de julio
- 03Ciberseguridad: el CRA ha empezado, NIS2 espera
- 04Productos: el software y las máquinas
- 05Datos y nube: el Data Act en tres tiempos
- 06Facturación electrónica: septiembre de 2026 y después septiembre de 2027
- 07Fuera de Europa: dos estados estadounidenses que seguir
- 08Lo que le afecta según lo que hace
- 09Preguntas frecuentes
Entre el otoño de 2026 y el verano de 2028, una empresa que utiliza IA, contrata servicios en la nube o edita software ve llegar una decena de plazos europeos, además de algunas leyes estadounidenses si vende al otro lado del Atlántico. Cada norma tiene su propio calendario, y varias se revisaron en 2026. Esta página las reúne en un mismo lugar, fecha por fecha.
Es una página actualizada de nuestra sección IA empresarial: versión del 19 de octubre de 2026, con cada fecha revisada ese día en su fuente oficial. No es asesoramiento jurídico: para saber si una norma le afecta, su delegado de protección de datos, su asesor contable o un abogado tienen la última palabra.
En resumen
- El próximo plazo del AI Act llega el 2 de diciembre de 2026: marcado de los contenidos generados por las herramientas ya comercializadas y dos nuevas prohibiciones.
- Las normas de alto riesgo se aplazan al 2 de diciembre de 2027 (contratación, personal, crédito) y al 2 de agosto de 2028 (IA integrada en productos regulados).
- El 12 de enero de 2027, los proveedores de nube dejan de poder cobrar gastos por cambio de proveedor, en aplicación del Data Act.
- Desde el 11 de septiembre de 2026, un fabricante de software o de objetos conectados debe notificar en 24 horas una vulnerabilidad explotada activamente; sus requisitos de seguridad llegan el 11 de diciembre de 2027.
- NIS2 sigue sin fecha de aplicación en Francia, y la emisión de facturas electrónicas por las pymes comienza a más tardar el 1 de septiembre de 2027.
Los plazos, de 2026 a 2028
- 1 de septiembre de 2026
Todas las empresas deben poder recibir facturas electrónicas; las grandes empresas y las empresas medianas las emiten.
- 11 de septiembre de 2026
Cyber Resilience Act, obligación de notificar las vulnerabilidades explotadas activamente y los incidentes graves.
- 12 de septiembre de 2026
Data Act, los objetos conectados comercializados a partir de esa fecha deben hacer accesibles sus datos desde el diseño.
- 2 de diciembre de 2026
AI Act, fin del plazo de marcado para las herramientas generativas ya comercializadas y dos nuevas prohibiciones.
- 9 de diciembre de 2026
Fecha límite de transposición de la nueva directiva sobre responsabilidad por productos, que incluye el software.
- 1 de enero de 2027
En Colorado entran en vigor la ley sobre decisiones automatizadas y la ley sobre la seguridad de los chatbots.
- 12 de enero de 2027
Data Act, fin de los gastos por cambio de proveedor de nube.
- 20 de enero de 2027
Se aplica el reglamento europeo de máquinas, también a las máquinas cuyas funciones de seguridad se basan en IA.
- 1 de julio de 2027
En California, ninguna sanción ni despido basados únicamente en un sistema automatizado.
- 2 de agosto de 2027
AI Act, adecuación de los modelos de uso general lanzados antes del 2 de agosto de 2025; al menos un espacio controlado de pruebas por Estado.
- 1 de septiembre de 2027
Como muy tarde, las pymes y microempresas emiten sus facturas electrónicas.
- 2 de diciembre de 2027
AI Act, normas de alto riesgo para los usos del anexo III.
- 11 de diciembre de 2027
Cyber Resilience Act, requisitos esenciales de ciberseguridad.
- 2 de agosto de 2028
AI Act, normas de alto riesgo para la IA integrada en los productos del anexo I.
AI Act: cuatro fechas tras la revisión de julio
El reglamento europeo de IA fue revisado por el Reglamento (UE) 2026/1744, en vigor desde el 27 de julio de 2026. El calendario oficial del servicio de asistencia de la Comisión lo tiene en cuenta: las prácticas prohibidas y la alfabetización en IA se aplican desde febrero de 2025, las normas de los modelos de uso general desde agosto de 2025, y la mayor parte del texto, incluida la transparencia del artículo 50, desde el 2 de agosto de 2026. Quedan cuatro plazos:
- 2 de diciembre de 2026: las herramientas que generan imágenes, vídeos, sonidos o textos y que estaban en el mercado antes del 2 de agosto de 2026 deben marcar sus contenidos; se añaden dos prohibiciones, sobre las imágenes íntimas generadas sin consentimiento y los contenidos de abuso sexual infantil. El detalle está en nuestra guía del marcado de contenidos generados.
- 2 de agosto de 2027: los modelos de uso general lanzados antes del 2 de agosto de 2025 deben cumplir la norma, y cada Estado debe haber abierto al menos un espacio controlado de pruebas.
- 2 de diciembre de 2027: las normas de alto riesgo se aplican a la contratación, la gestión del personal, la calificación crediticia y los demás usos del anexo III.
- 2 de agosto de 2028: se aplican a la IA integrada en productos ya regulados (productos sanitarios, juguetes, ascensores).
Lo que la revisión ha desplazado, artículo por artículo, se explica en lo que el Ómnibus digital ha cambiado en el AI Act, y lo que estas normas exigen a una empresa que utiliza IA, en nuestra guía del AI Act y del RGPD para pymes.
Atención
El aplazamiento del alto riesgo no vale para el RGPD: su artículo 22 ya regula las decisiones totalmente automatizadas. Una herramienta de cribado de candidaturas comprada en 2027 estará en servicio cuando el AI Act se le aplique: es ahora cuando hay que preguntar al proveedor cómo piensa cumplirlo, como explica nuestro artículo sobre la decisión automatizada.
Ciberseguridad: el CRA ha empezado, NIS2 espera
El Cyber Resilience Act se dirige a los fabricantes de «productos con elementos digitales»: software, aplicaciones, objetos conectados. Desde el 11 de septiembre de 2026 deben notificar las vulnerabilidades explotadas activamente y los incidentes graves en la plataforma única puesta en marcha ese mismo día por la agencia europea de ciberseguridad.
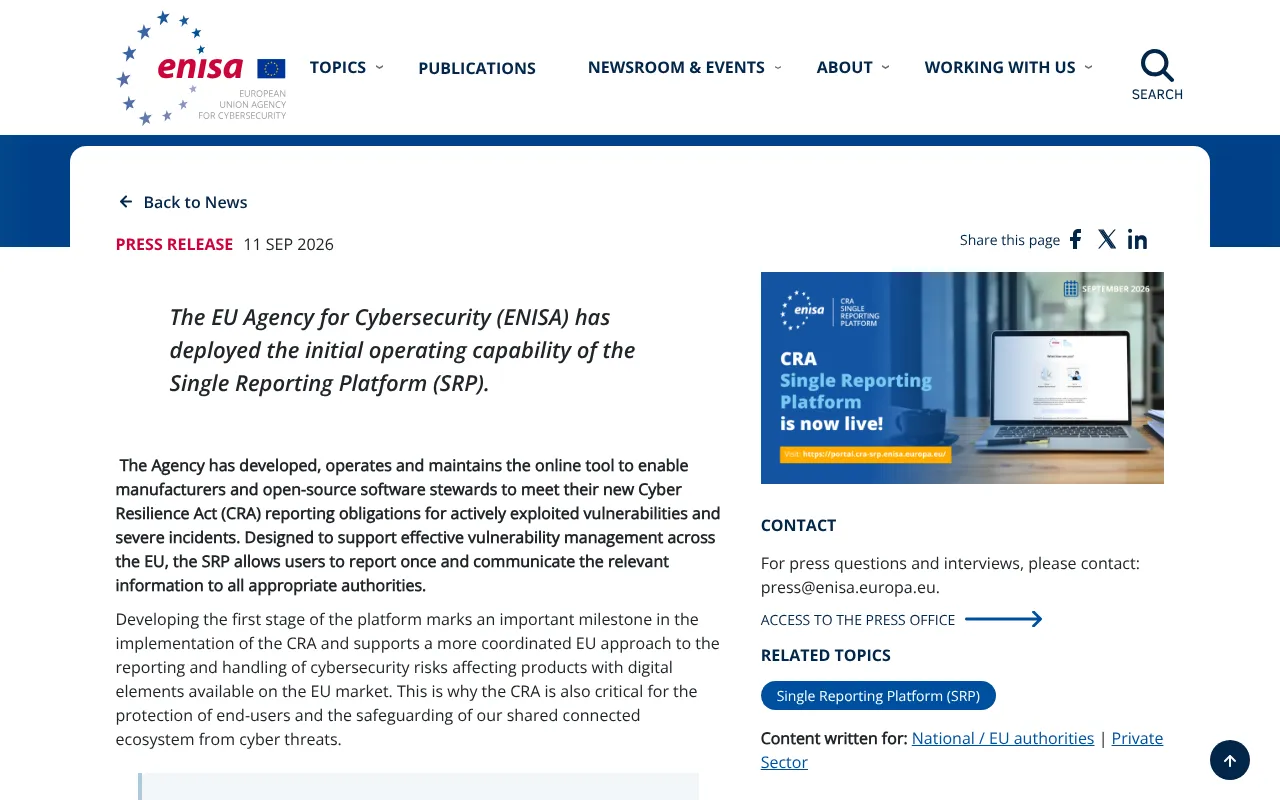
ENISA anuncia el 11 de septiembre de 2026 la puesta en servicio de la plataforma en la que los fabricantes notifican una sola vez sus vulnerabilidades explotadas y sus incidentes graves. Captura del 19 de octubre de 2026.
Los plazos son cortos, según la página de la Comisión sobre las notificaciones: una alerta temprana en las 24 horas siguientes a tener conocimiento, una notificación completa en 72 horas y después un informe final a más tardar 14 días después de disponer de un parche para una vulnerabilidad explotada, o en el plazo de un mes para un incidente grave. Los requisitos esenciales de ciberseguridad, por su parte, se aplican a partir del 11 de diciembre de 2027, recuerda ENISA.
NIS2, la directiva que amplía las obligaciones de ciberseguridad a miles de entidades de 18 sectores, sigue sin transponerse en Francia: la Asamblea Nacional retiró la ley de Resiliencia de su orden del día el 6 de octubre de 2026. En qué punto está el texto, y lo que puede hacer sin esperarlo, está en nuestro balance sobre NIS2 en Francia.
Productos: el software y las máquinas
Dos normas sobre productos cambian las reglas del juego para quien fabrica o edita:
- 9 de diciembre de 2026: la Directiva (UE) 2024/2853 sobre responsabilidad por los daños causados por productos defectuosos debe estar transpuesta y se aplica a los productos comercializados después de esa fecha; su definición de producto incluye expresamente el software, según el despacho Gibson Dunn.
- 20 de enero de 2027: el Reglamento (UE) 2023/1230 relativo a las máquinas se aplica de forma obligatoria, con disposiciones para las máquinas cuyas funciones de seguridad se basan en IA, según la Comisión Europea.
Datos y nube: el Data Act en tres tiempos
El Data Act se aplica desde el 12 de septiembre de 2025. Le siguen dos etapas, según el análisis del despacho McCann FitzGerald:
- 12 de septiembre de 2026: un objeto conectado comercializado a partir de esa fecha debe estar diseñado para que su usuario acceda a sus datos; la obligación no es retroactiva.
- 12 de enero de 2027: desaparecen los gastos por cambio de proveedor de nube. Desde el 11 de enero de 2024 ya no podían superar los costes directamente vinculados al cambio, en aplicación del artículo 29 del reglamento.
Para una empresa que se plantea dejar un proveedor de alojamiento, esta fecha elimina un argumento de coste, no el trabajo de migración. El método está en la migración a la nube sin romperlo todo, y la cuestión de la dependencia en ¿se puede prescindir de los gigantes estadounidenses de la nube?.
Facturación electrónica: septiembre de 2026 y después septiembre de 2027
Desde el 1 de septiembre de 2026, todas las empresas sujetas al IVA en Francia deben poder recibir facturas electrónicas, pero solo las grandes empresas, las empresas medianas y las administraciones las emiten. Según las preguntas frecuentes de la administración tributaria francesa, la obligación de emisión «se extenderá a las medianas, pequeñas y muy pequeñas empresas» a más tardar el 1 de septiembre de 2027, junto con la transmisión de los datos de facturación y de pago a la administración.
Fuera de Europa: dos estados estadounidenses que seguir
Una empresa europea con clientes o empleados en Estados Unidos puede estar sujeta a las leyes del estado correspondiente, a falta de una ley federal sobre IA. Hay dos fechas próximas:
- Colorado, 1 de enero de 2027: la ley SB 26-189 obliga a los usuarios de una tecnología de decisión automatizada a informar a los consumidores y, tras una decisión desfavorable, a explicarles su papel; la ley HB 26-1263 regula los chatbots conversacionales. Ambas entran en vigor el mismo día, según la página del fiscal general de Colorado, que ultima sus normas de aplicación.
- California, 1 de julio de 2027: la ley SB 947 prohíbe sancionar o despedir a un empleado basándose únicamente en un sistema automatizado. Su contenido se detalla en el papel del ser humano frente al juicio de la IA.
Lo que cambia exactamente en torno al Año Nuevo, de Colorado al reglamento de máquinas, tiene su propio artículo: lo que cambia el 1 de enero de 2027 en el ámbito digital.
Lo que le afecta según lo que hace
No todas estas fechas afectan a todas las empresas. Cinco situaciones, en el orden en que más se dan:
- Utiliza herramientas de IA generativa: 2 de diciembre de 2026 (comprobar que sus herramientas marcan sus contenidos, señalar sus ultrafalsificaciones), y después 2 de diciembre de 2027 si algún uso afecta a la contratación, al personal o al crédito.
- Contrata servicios en la nube: 12 de enero de 2027, fin de los gastos por cambio de proveedor.
- Edita un software, una aplicación o un objeto conectado: notificación CRA desde el 11 de septiembre de 2026, requisitos de seguridad el 11 de diciembre de 2027, nueva responsabilidad por productos para lo que comercialice después del 9 de diciembre de 2026.
- Pertenece a uno de los 18 sectores de NIS2, a partir de 50 personas: ninguna fecha en Francia, pero un marco de referencia de la ANSSI ya publicado.
- Es una pyme francesa: emisión de facturas electrónicas a más tardar el 1 de septiembre de 2027.
Para los usos de IA, el enfoque de conjunto, del inventario de herramientas a la política interna, está en nuestra guía para integrar la IA en la empresa.
Sobre el terreno
Cada fecha de esta página se revisó el 19 de octubre de 2026 en su fuente oficial: el servicio de asistencia de la Comisión para el AI Act, ENISA y la Comisión para el CRA, la administración tributaria para la facturación, el fiscal general de Colorado. Como cada artículo de este blog, la página nace como borrador y solo se publica tras una revisión humana; cada actualización se fechará al principio.
Para saber cuáles de sus usos de IA se acercan al alto riesgo y cuáles pueden quedarse en un proveedor, nuestra oferta IA a su justo coste parte de sus herramientas reales. El resto de la actualidad del mes, de las condiciones de Meta sobre el rastreo de sitios web a los nuevos modelos, está en nuestra actualidad de IA de octubre para directivos.
Preguntas frecuentes
¿Cuál es el próximo plazo del AI Act?
El 2 de diciembre de 2026. Las herramientas generativas comercializadas antes del 2 de agosto de 2026 deben haber implantado el marcado legible por máquina de sus contenidos, y entran en aplicación dos prohibiciones: la generación de imágenes íntimas de una persona sin su consentimiento y la de contenidos de abuso sexual infantil. Las obligaciones de transparencia del artículo 50 se aplican desde el 2 de agosto de 2026.
¿Cuándo se aplican las normas de la IA de alto riesgo?
El 2 de diciembre de 2027 para los usos del anexo III, entre ellos la contratación, la gestión del personal y la calificación crediticia, y el 2 de agosto de 2028 para la IA integrada en productos ya regulados. Estas fechas resultan de la revisión adoptada en julio de 2026; en el texto original estaban fijadas el 2 de agosto de 2026 y el 2 de agosto de 2027.
¿Suprime el Data Act los gastos de salida de la nube?
Sí, en cuanto a los gastos por cambio de proveedor: a partir del 12 de enero de 2027, un proveedor de nube ya no puede cobrarlos por el proceso de cambio. Desde enero de 2024 ya estaban limitados a los costes directamente vinculados al cambio. El coste del propio trabajo de migración, del lado del cliente, sigue habiendo que preverlo.
¿Cuándo debe una pyme emitir facturas electrónicas?
En Francia, a más tardar el 1 de septiembre de 2027. Desde el 1 de septiembre de 2026 ya debe poder recibirlas, sea cual sea su tamaño. Las grandes empresas y las empresas medianas emiten desde el 1 de septiembre de 2026. La obligación va acompañada de la transmisión de los datos de facturación y de pago a la administración.
Fuentes
- Servicio de asistencia de la Comisión (nueva pestaña)ai-act-service-desk.ec.europa.eu
- La página de la Comisión sobre las notificaciones (nueva pestaña)digital-strategy.ec.europa.eu
- Recuerda ENISA (nueva pestaña)enisa.europa.eu
- El despacho Gibson Dunn (nueva pestaña)gibsondunn.com
- La Comisión Europea (nueva pestaña)single-market-economy.ec.europa.eu
- El análisis del despacho McCann FitzGerald (nueva pestaña)mccannfitzgerald.com
- Las preguntas frecuentes de la administración tributaria francesa (nueva pestaña)impots.gouv.fr
- La página del fiscal general de Colorado (nueva pestaña)coag.gov
Servicio de asistencia de la Comisión
Leer en ai-act-service-desk.ec.europa.eu(nueva pestaña)La página de la Comisión sobre las notificaciones
Leer en digital-strategy.ec.europa.eu(nueva pestaña)Las preguntas frecuentes de la administración tributaria francesa
Leer en impots.gouv.fr(nueva pestaña)Jim · fundador de Brain Plus AI
Más artículos sobre ia empresarial
Guía práctica11 min
AI Act y RGPD: lo que debe hacer una pyme que usa IA
Una pyme que usa ChatGPT o un CRM con IA ya tiene obligaciones. Esta guía hace balance en octubre de 2026: su papel según el AI Act, el calendario revisado en julio de 2026, lo que exige el RGPD y los pasos para ponerse en regla.
Entender8 min
Oficina de IA: Europa ya puede sancionar los modelos de IA
Desde el 2 de agosto de 2026, la Comisión Europea puede exigir documentos a los proveedores de modelos de IA de uso general, evaluar sus modelos e imponerles multas. Lo que cambian estos poderes y lo que una empresa que compra IA puede pedir a su proveedor.
Entender8 min
IA de alto riesgo en diciembre de 2027: por qué no esperar
Las reglas del AI Act sobre la IA de alto riesgo (selección de personal, gestión del personal, crédito) se aplicarán el 2 de diciembre de 2027. Qué usos se ven afectados, qué habrá que hacer y por qué las herramientas que se eligen ya deciden el esfuerzo necesario.