Sisukord7
- septembril 2026 võttis Euroopa Liidu Küberturvalisuse Amet ENISA kasutusele platvormi, kus tarkvara ja nutiseadmete tootjad peavad nüüd teatama oma ärakasutatud turvanõrkustest. Sel päeval hakkas kehtima küberkerksuse määruse (Cyber Resilience Act, CRA), määruse (EL) 2024/2847, esimene kohustus, viisteist kuud enne ülejäänud teksti.
See meie rakenduste arenduse rubriigi ülevaade on ajakohane seisuga 20. oktoober 2026. See ei ole õigusnõu: kas teie toode on hõlmatud ja millisel alusel, otsustab lõpuks teie õigusnõustaja.
Lühidalt
- Alates 11. septembrist 2026 teatab liidus müüdava tarkvara või nutiseadme tootja oma aktiivselt ärakasutatud turvanõrkustest ja rasketest intsidentidest: varajane hoiatus 24 tunni jooksul, teade 72 tunni jooksul, seejärel lõpparuanne.
- Kohustus kehtib ka juba turul olevatele toodetele ja väljaspool liitu asutatud tootjatele.
- Üksainus teade ENISA platvormil jõuab korraga nii pädeva riikliku asutuse kui ka ENISA-ni.
- Toodete endi turvanõuded kehtivad alates 11. detsembrist 2027.
Kes peab alates 11. septembrist 2026 turvanõrkustest teatama?
CRA hõlmab „digitaalseid elemente sisaldavaid tooteid“, mis tehakse kättesaadavaks Euroopa turul ja mis suudavad otse või kaudselt ühenduda seadme või võrguga. Advokaadibüroo McCann FitzGerald analüüsi järgi, mis tugineb komisjoni 2026. aasta juulis avaldatud suunistele, hõlmab see iseseisvat tarkvara, riistvara koos selle sisseehitatud tarkvaraga ning nende kahe kombinatsioone. Määrus kehtib igale ettevõtjale, kes müüb Euroopas, olenemata asukohast.
Keskmise suurusega ettevõtte jaoks on olulised kolm täpsustust:
- Tootja ei ole tingimata see, kes koodi kirjutab. Ettevõte, kes laseb toote arendada ja turustab seda oma nime all, on selle tootja; importijast või levitajast saab tootja, kui ta müüb toodet oma kaubamärgi all või muudab seda oluliselt.
- Juba müüdud tooted on hõlmatud. Teatamiskohustus kehtib alates 11. septembrist 2026 kõigile hõlmatud toodetele, mis on juba turul kättesaadavaks tehtud, tuletab meelde advokaadibüroo Hogan Lovells, viidates määruse artiklile 69. See on advokaadibüroo tõlgendus, mitte tsitaat Euroopa Liidu Teatajast: enne kui teete sellest järelduse konkreetse toote kohta, lugege artikkel 69 üle määruse (EL) 2024/2847 tekstist EUR-Lexis.
- Puhtalt sisemine rakendus, mida te kellelegi väljaspool ettevõtet kättesaadavaks ei tee, tõstatab teise küsimuse, mis tuleb lahendada koos õigusnõustajaga.
Millest tuleb teatada ja kui kiiresti?
Kohustuse käivitavad kaks sündmust. Esimene on turvanõrkus, mida ründaja on juba kasutanud:
Mõiste
Aktiivselt ärakasutatud turvanõrkus
Turvanõrkus, mille kohta on usaldusväärseid tõendeid, et pahatahtlik osaleja on seda süsteemis ära kasutanud. Ettevõttes avastatud ja enne igasugust rünnakut parandatud nõrkus ei ole selline.
Teine on raske intsident: intsident, mis mõjutab või võib mõjutada toote võimet kaitsta andmeid või olulisi funktsioone, või mis on võimaldanud tuua tootesse või kasutaja võrku pahatahtlikku koodi või seda käivitada. Mõlema puhul määrab komisjoni teatamist käsitlev leht sama järjekorra:
- 24 tunni jooksul
Varajane hoiatus, arvestatuna hetkest, mil tootja saab turvanõrkusest või intsidendist teada.
- 72 tunni jooksul
Täielik teade, koos sellega, mida tootja turvanõrkusest ja võetud meetmetest teab.
- 14 päeva jooksul pärast parandust
Ärakasutatud turvanõrkuse lõpparuanne, kui parandus- või leevendusmeede on saadaval.
- Ühe kuu jooksul pärast teadet
Raske intsidendi lõpparuanne.
Tootja peab teavitama ka mõjutatud kasutajaid ja vajaduse korral kõiki oma kasutajaid; kui ta seda õigel ajal ei tee, võib riiklik asutus teha seda tema asemel, Hogan Lovellsi järgi.
Üksainus teade, ENISA platvormil
Et tootja ei peaks sama turvanõrkusest teatama igas riigis, kus ta müüb, näeb määrus ette ühtse kontaktpunkti. Teade jõuab selle riigi riiklikku intsidentidele reageerimise üksusesse (CSIRT), kus tootjal on peamine tegevuskoht, ja samal ajal ENISA-sse; see CSIRT edastab selle seejärel teistele riikidele, kus toodet müüakse.
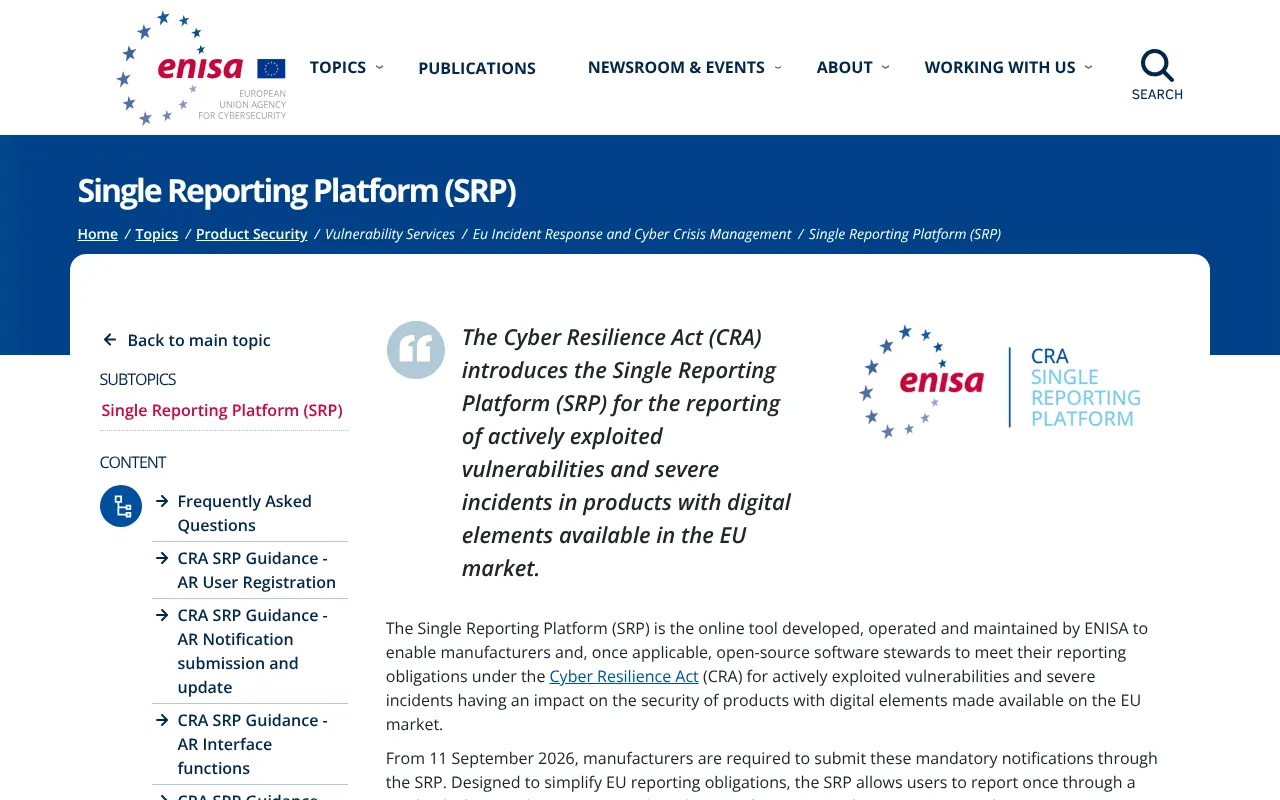
ENISA ühtsele platvormile pühendatud leht: alates 11. septembrist 2026 esitavad tootjad seal oma kohustuslikud teated. Ekraanipilt tehtud 20. oktoobril 2026.
ENISA teatas selle käivitamisest samal päeval, koos korduma kippuvate küsimuste, juhendite ja kasutajatoega. Toodete arendamisega seotud vaba tarkvara hooldajad, nn avatud lähtekoodiga tarkvara haldurid, liituvad sellega 11. detsembril 2027.
Mida riskib tootja, kes ei teata?
Teatamiskohustuse rikkumine kuulub määruse sanktsioonide kõrgeimasse astmesse:
teatamiskohustuste rikkumise eest
ülemaailmsest aastakäibest, kui see summa on suurem
On kaks leevendust: mikro- ja väikeettevõtetele ei määrata trahvi ainuüksi varajase hoiatuse 24-tunnise tähtaja ületamise eest ning vaba tarkvara halduritele ei kohaldata haldustrahve. 72-tunnine tähtaeg kehtib aga kõigile. Need summad ja see erand pärinevad advokaadibüroo Hogan Lovellsi analüüsist, mis viitab määruse artiklitele 64 ja 71, mitte meie enda Euroopa Liidu Teataja lugemisest: enne kui seote end eelarve või lepinguga, kontrollige neid Euroopa Liidu Teatajas avaldatud määrusest (EL) 2024/2847 (kontrollisime neid 20. oktoobril 2026).
Mida see muudab 20 kuni 500 inimesega meeskonnale
24-tunnine tähtaeg algab hetkest, mil te teada saate. See premeerib seega meeskondi, kes saavad teada kiiresti, mitte neid, kes saavad teada kliendilt. See on kohustuse tegelik kasu: see sunnib juurutama seda, mis niikuinii vähendab turvanõrkuse kulu.
- Teada, mida te müüte.
Ringluses olevate rakenduste ja nutiseadmete nimekiri koos nende versioonide ja sisaldatavate komponentidega: ilma selleta on võimatu tunniga öelda, kas avaldatud turvanõrkus teid puudutab.
- Saada varakult hoiatus.
Jälgimine, mis annab märku ebatavalisest käitumisest, ja aadress, kuhu teadlane või klient saab turvanõrkusest teatada, mida loetakse iga päev.
- Otsustada, kes teatab.
Nimetatud isik ja tema asendaja, kellel on ENISA platvormil juba konto loodud, selle asemel et registreeruda keset intsidenti.
- Suuta kiiresti parandada.
Ärakasutatud turvanõrkuse lõpparuannet arvestatakse saadaoleva paranduse hetkest: tarneahel, mis avaldab paranduse mõne tunniga, lühendab kõike ülejäänut.
:::terrain[Kiire parandamine eeldab sagedast tarnimist] 2. septembri 2026 versiooni 1.0 ja 6. oktoobri 2026 versiooni 1.58.3 vahel on Challenge Us, grupiväljakutsete rakendus, mille arendust me tema meeskonna jaoks teeme, läbinud 108 versiooni (sisemine mõõtmine rakenduse versiooniajaloo põhjal, seisuga 6. oktoober 2026; see tempo ei ole lubadus muu projekti jaoks). See tempo püsib, sest iga versioon on väike, seda kontrollivad automaatsed testid ja selle veebiversioon serveeritakse otse, ootamata poe ülevaatust. Just seda vajab tootja, kui teatamise kell tiksub. :::
Avaldamise küsimus on siin oluline: poe rakenduse parandus ootab Apple’i või Google’i ülevaatust, progressiivne veebirakendus uueneb kohe, kui see üles laaditakse. Võrdleme mõlemat teed artiklis PWA või poe rakendus. Selle valvsuse eelarve on osa rakenduse tegelikust kulust, mida kirjeldame artiklites mis mõjutab rakenduse hinda ja rakenduse hoolduse eelarve. Hoiatuse enda jaoks kehtib meie automatiseeringute jälgimise meetod ka rakendusele.
Kui te tarkvara pigem ostate kui välja annate, on CRA teile samuti kasulik: küsige oma tarnijatelt, kes nende juures teateid vastu võtab, kuidas nad teid ärakasutatud turvanõrkusest teavitavad ja millise sagedusega nad parandusi avaldavad. Selge vastus ütleb palju nende küpsuse kohta.
Ja edasi: 11. detsembri 2027 nõuded
Teatamine on ainult esimene aste. Alates 11. detsembrist 2027 peavad turule lastud tooted vastama määruse olulistele küberturvalisuse nõuetele, tuletab meelde ENISA. CRA lisandub NIS2-le, mis on suunatud organisatsioonidele, mitte toodetele, ja mille ülevõtmine on Prantsusmaal endiselt ootel, nagu selgitame meie ülevaates Prantsusmaa kerksuse seadusest. Kõik need kuupäevad on koondatud meie digiregulatsiooni kalendrisse.
Kui lasete rakendust arendada ja soovite, et jälgimine, uuendused ja teatamiskord oleksid algusest peale ette nähtud, on see meie rakenduste arenduse pakkumise ulatus.
Korduma kippuvad küsimused
Kas küberkerksuse määrus kehtib juba avaldatud rakendustele?
Teatamise osas jah: alates 11. septembrist 2026 kehtib aktiivselt ärakasutatud turvanõrkustest ja rasketest intsidentidest teatamise kohustus kõigile hõlmatud toodetele, mis on juba Euroopa turul kättesaadavaks tehtud. Olulised küberturvalisuse nõuded kehtivad aga toodetele, mis lastakse turule alates 11. detsembrist 2027.
Kas kõigist avastatud turvanõrkustest tuleb teatada?
Ei. Kohustus puudutab aktiivselt ärakasutatud turvanõrkusi, st neid, mille kohta on usaldusväärseid tõendeid pahatahtliku osaleja poolt ärakasutamise kohta, ja raskeid intsidente. Enne igasugust rünnakut leitud ja parandatud nõrkus kuulub teie tavapärase turvanõrkuste halduse alla, mitte kohustusliku teatamise alla.
Kus teatatakse turvanõrkusest CRA alusel?
ENISA ühtsel teatamisplatvormil, mis on töös alates 11. septembrist 2026. Teade jõuab samal ajal tootja peamise tegevuskoha riigi riiklikku intsidentidele reageerimise üksusesse ja ENISA-sse, kes edastavad selle teistele asjaomastele riikidele.
Kas ettevõte, kes laseb oma rakenduse agentuuril arendada, on tootja?
Enamasti jah, kui ta turustab rakendust oma nime või kaubamärgi all: tootja on see, kes laseb toote turule, olenemata sellest, kas ta arendas selle ise või lasi arendada. Leping agentuuriga peab siis sätestama, kes jälgib, kes parandab ja millise tähtaja jooksul.
Allikad
- Advokaadibüroo McCann FitzGerald analüüsi (uus vahekaart)mccannfitzgerald.com
- Advokaadibüroo Hogan Lovells (uus vahekaart)hlc.com
- Määruse (EL) 2024/2847 tekstist EUR-Lexis (uus vahekaart)eur-lex.europa.eu
- Komisjoni teatamist käsitlev leht (uus vahekaart)digital-strategy.ec.europa.eu
- Teatas selle käivitamisest (uus vahekaart)enisa.europa.eu
Jim · Brain Plus AI asutaja
Loe veel teemal veebi- ja mobiilirakendused
Mõista7 min
AI Acti ja digiõiguse ajakava: tähtajad 2026 kuni 2028
AI Act, Data Act, Cyber Resilience Act, NIS2, e-arveldus ja esimesed USA seadused: kõik ettevõtte jaoks olulised kuupäevad 2026. aasta sügisest 2028. aasta augustini, ühel ajakohasena hoitaval lehel. Iga tähtaja juures on kirjas, keda see puudutab ja mida tuleb ette valmistada.
Vali ja arvuta5 min Teema juhend
Kui palju maksab rakendus: mis hinda mõjutab
Hinnavahemik ei ütle teie projekti kohta midagi: rakenduse pakkumist mõjutavad mõned täpsed otsused ja lisaks igakuine tegevuskulu, mis tuleb eraldi arvutada. Siin need on.
Laiem pilt5 min
Tarkvara ehitada või osta 2026. aastal: keda uskuda?
Deloitte soovitab osta, BCG ehitada ja tehisintellekt teeb arenduse näiliselt kiiremaks. Mida uuringud ütlevad, mida nad ei ütle ja mis 50-liikmelise meeskonna jaoks tegelikult otsustab.