Sisukord6
Väike harjutus enne alustamist. Avage oma e-post, kirjutage otsinguribale „parool“ ja vaadake, mis välja tuleb. Palun, ma ootan.
Noh? Kaks aastat tagasi „seniks“ saadetud administraatori ligipääs, meeskonna vestlusesse kleebitud API-võti, poole ettevõttega jagatud tabel „Ligipääsud“? Ärge muretsege, Te olete suures seltskonnas. GitGuardiani 2026. aasta aruande saladuste laialivalgumise kohta järgi toimub 28 % saladuste leketest ainult väljaspool koodihoidlaid, koostöö- ja tootlikkustööriistades. Saladused on erialakeeles kõik need paroolid, API-võtmed ja ligipääsulubade tõendid, mis avavad Teie tööriistad inimesele või masinale.
Seni oli probleem peamiselt inimlik. Tehisintellekti agentidega muutub selle ulatus: neile usaldatakse võtmed, et nad töötaksid iseseisvalt, ja agent loeb kõike, kopeerib kõike ja kuuletub mõnikord ükskõik kellele. See tekst meie rubriigist Ettevõtte tehisintellekt räägib leketest, millega oleme viimastel kuudel kokku puutunud, mida tehisintellekt neis muudab, ja lahendusest, mida pakume: seifist, mille võtmed jäävad Teile ja mida Teie tehisintellekt kasutab võtmeid kunagi nägemata. Ja mida isegi meie ei ava. Väike vihje: vastus ei ole võtme peitmine uksematti alla.
Lühidalt
- Saladused lekivad kõikjal: 2025. aastal kirjutati avalikku GitHubi lihttekstina 28,65 miljonit uut saladust, mis on aastaga 34 % rohkem. Avalikuks tulnud tehisintellekti teenuste võtmete arv kasvas 81 %.
- Avalikuks tulnud võti jääb selleks kauaks: 64 % 2022. aastal avastatud kehtivatest saladustest töötas neli aastat hiljem endiselt.
- Tehisintellekti agendid muudavad riski ulatust: agent, kes võtit loeb, võib seda korrata, kopeerida või lasta selle lõksuga juhise abil endalt välja meelitada.
- Kaitse mahub ühte põhimõttesse: agent küsib toimingut, vahendaja lisab võtme päringu hetkel ja mudel ei näe seda kunagi.
- Seif on Teie nimel, meie ligipääsud kaovad üleandmisel ja iga võti, mida võisime projekti käigus näha, vahetatakse välja.
Kus vedelevad Teie paroolid ja API-võtmed?
Kõikjal, kus see hetkel mugav oli. See ongi lekke kogu mehhanism: keegi ei otsusta võtit avaldada. See satub sinna, kus see parasjagu aitab, ja ununeb.
Siin on, mida oleme viimastel kuudel leidnud. Mitte midagi eksootilist, ja just see teeb murelikuks.
Kolmikvõit, ühes projektis. Juulis tuli ühe meie toetatava projekti auditis välja CRM-i administraatorivõti kõigi õigustega (lugemine, muutmine, kustutamine), kirjutatud lihttekstina koodihoidlasse salvestatud skripti. Skripti nimi lubas kõik kustutada ja võti aegus umbes saja aasta pärast. Ettenägelik. Sama audit leidis kohaliku konfiguratsioonifaili, mis pidi jääma arendaja arvutisse, kuid oli hoidla ajaloos jälgitud. Ja sel sügisel, sama projekti tehnilist inventuuri uuesti tehes, sattusime ühe tööriista administraatori paroolile, mis oli täies pikkuses kirjas koodi juures hoitavas paigaldusjuhendis.
Ravim on alati sama:
- Tühistage võti
- Looge uus
- Asendage see kõikjal, kus seda kasutatakse
- Eemaldage see ajaloost
Failist kustutamisest ei piisa.
Pidage reeglit meeles: võti, mis on olnud nähtav, on surnud võti.
Roheline avaldamisahel, mis midagi ei avaldanud. Teise kliendi juures puudusid automaatsel avaldamisahelal tema saladused. Tulemus: kõik paistis roheline, midagi ei läinud võrku ja keegi ei märganud. Halvasti hoitud saladus ei tee kukkudes alati müra.
Ja meie juures? Päeval, mil otsustasime käitada kõiki oma agente pilves, mitte arvutis, elasid mõned võtmed veel failis asutaja arvutis. Piisab ühe masina rikkest ja keegi ei tea enam, kus võtmed on ja milliseid vahetada. Agendid aga ei saanud neid enam lugeda, ja see oli hea: võti, mida agent pole kunagi näinud, on võti, mida ta ei saa lekitada. Kõik järgnev lähtub sellest.
ANSSI, Prantsusmaa küberturvalisuse amet, oli juba 2021. aasta oktoobris öelnud kõik ühe reaga, oma soovitustes autentimise ja paroolide kohta:
Kasutada paroolide seifi.
Selgemini on raske öelda.
Miks muudavad tehisintellekti agendid probleemi ulatust?
Inimene, kellel on parool silme ees, ei loe seda võõrale ette (üldjuhul). Tehisintellekti agent küll. Mitte pahatahtlikkusest: ta loeb kõike, mis talle antakse, täidab juhiseid ega erista alati Teie juhiseid nendest, mille mõni nupumees on e-kirja või piletisse poetanud. Kui agendi toimimine on Teile veel ebaselge, võtab meie artikkel tehisintellekti agendi tsüklist selle tükkhaaval lahti.
Kolm tõestisündinud lugu, et asja paika panna.
Kui rünnak paneb ohvri tehisintellekti tööle. 26. augustil 2025 avaldati laialt levinud arendustööriista Nx lõksuga versioonid. Wizi analüüsi järgi palus pahatahtlik kood masinasse paigaldatud programmeerimisabilistel, kaitsemehhanismid välja lülitavate valikutega, otsida kettalt krüptorahakotte, SSH-võtmeid ja konfiguratsioonifaile. Tulemus kahes laines:
kehtiva GitHubi tõendi lekitati esimeses laines, lisaks kümned pilveteenuste ligipääsuandmed
faili lekitati samas laines
privaatse hoidla muudeti teises laines avalikuks, enam kui 400 inimese ja organisatsiooni juures
Tehisintellekt ei olnud turvaauk. See oli trühvlikoer.
Kui agent kopeerib võtmed piletisse. 2025. aasta juulis näitasid General Analysise teadlased, ja Simon Willison kirjutas sellest, kuidas administraatoriõigustega andmebaasiga ühendatud programmeerimisagenti sai lihtsa tugipiletiga petta. Pilet sisaldas peidetud juhiseid. Seda lugedes võis agent kopeerida integratsioonitõendite tabeli sisu vastusesse, mida ründaja nägi. See on demonstratsioon, mitte intsident, kuid stsenaarium on nii argine, et võtab külmavärinad peale. Simon Willison andis sellele nime:
Mõiste
Surmav kolmik (lethal trifecta)
Tehisintellekti süsteem, millel on ligipääs privaatsetele andmetele, mis loeb ebausaldusväärset sisu ja saab saata teavet välja.
Kui varastatud tehisintellekti võti võib maksta 46 000 dollarit päevas. 2024. aasta mais kirjeldas Sysdigi uurimisrühm „LLMjackingut“: ründajad varastavad pilveteenuste ligipääsuandmeid, et kasutada majutatud tehisintellekti mudeleid ja müüa ligipääsu edasi ohvri kulul. Sysdigi arvutatud halvimal juhul ületab arve 46 000 dollarit kasutust päevas. Vedelev tehisintellekti võti on nagu pangakaart, mis on kleeplindiga vaateakna külge kinnitatud. Ja tipptasemel tehisintellekt ei odavne: ChatGPT kõige kallim pakett on kolme ja poole aastaga tõusnud 20 dollarilt 500 dollarile kuus.
Arvud näitavad samas suunas. Samuti GitGuardiani andmetel lekitavad laialt levinud programmeerimisabilisega koos kirjutatud commit’id saladusi umbes kaks korda sagedamini kui keskmiselt (jah, meie kasutame ka üht: seda enam põhjust mitte kunagi talle võtit usaldada). OWASP, rakenduste turvalisuse mõõdupuuks olev sihtasutus, teeb sellest järelduse oma 2025. aasta tehisintellekti rakenduste riskide edetabelis: mudeli juhistesse ei tohi panna API-võtit ja kriitilisi kontrolle, näiteks õiguste eraldamist, „must not be delegated to the LLM“ (ei tohi delegeerida keelemudelile). Teisisõnu: ärge paluge tehisintellektil saladust hoida. Hoolitsege selle eest, et tal ei oleks ühtegi.
Kuidas saab tehisintellekt võtit kasutada seda nägemata?
See on asja tuum ja see on lihtsam, kui paistab.
Mõelge maja uksehoidjale. Te ütlete talle: „Laske kuller neljandale korrusele.“ Ta avab oma üldvõtmega, kuller jätab paki ja lahkub: üldvõti ei olnud kunagi tema käes. Ja kui ta väga viisakalt nõuab viiendale korrusele pääsemist, keeldub uksehoidja.
Tehisintellekti agendi puhul nimetatakse uksehoidjat vahendajaks ja kõik toimub neljas etapis:
- Agent küsib toimingut: „saada see hinnapakkumine e-postiga“.
- Agendi ja teenuse vahele paigutatud vahendaja kontrollib, kas sellel agendil on selleks õigus.
- Vahendaja võtab võtme seifist ja lisab selle päringule väljasaatmise hetkel, ainult ettenähtud teenuse aadressile.
- Teenus vastab. Agent saab tulemuse, mitte kunagi võtit, ja logi märgib, kes mida tegi, millise võtmega ja millal.
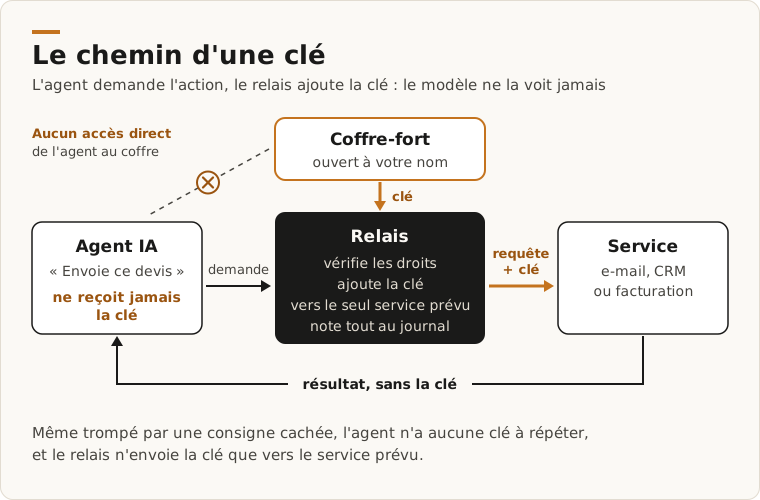
Tehisintellekti mudel näeb ainult toimingut ja tulemust. Võti läbib ainult tee seifist teenuseni.
Tulemus: isegi kui dokumenti peidetud juhis agendi ära petab, ei ole tal midagi korrata. Ta ei saa ka võtit kuhugi mujale saata, sest vahendaja lisab selle ainult ettenähtud teenusele. Surmav kolmik kaotab ühe jala. Ja see ei ole ulme: just nii töötavad juba meie enda agendid, kui nad koodi avaldavad. Võtme lisab teel võrgukiht ja see ei satu kunagi nende töökeskkonda.
Mida me konkreetselt pakume
Me ei müü veel üht tarkvara. Paigaldame Teie juurde läbiproovitud seifi, ühendame sellega Teie tööriistad ja tehisintellekti ning anname seejärel võtmed Teile üle. Nende kohustustega:
- Seif on Teie nimel. Teie serveris või Euroopa majutusteenuse pakkuja juures, kuid alati Teie nimel. Teie olete selle administraator ja kui vahetate teenusepakkujat, jäävad seif ja kogu selle sisu Teile.
- Isegi meil ei ole ligipääsu. See üllatab kõige rohkem. Üleandmisel eemaldatakse meie ligipääsud ja iga võti, mida võisime projekti käigus näha, vahetatakse: see, mida nägime, ei ole enam midagi väärt. Vajate meid hiljem? Te avate ajaliselt piiratud ligipääsu ja logi säilitab selle jälje.
- Teie tehisintellekt kasutab võtmeid neid nägemata. Uksehoidja põhimõte, rakendatud Teie agentidele ja automatiseeringutele.
- Igaüks näeb ainult seda, mis teda puudutab. Üks identiteet inimese, automatiseeringu ja agendi kohta, ainult tema õigustega. Teenusepakkuja lahkub? Te lõikate tema ligipääsu läbi, teisi puudutamata.
- Üks kord vahetatud võti on kõikjal ajakohane. Seif varustab Teie tööriistu, majutust ja avaldamisahelaid. Enam ei pea koopiaid kümnest failist taga ajama.
- Logi, mis vastab mõne minutiga. Kes kasutas millist võtit, millal ja millisest tööriistast. Päeval, mil tekib kahtlus, on Teil uurimise asemel vastus.
- Ei mingit omatehtud krüpteerimist. Seifi tuum on läbiproovitud vaba tarkvara, mille kood on avalik. Meie töö on paigaldus, ühendused ja võtmete üleandmine. Me ei leiuta lukku uuesti.
- Varuplaan. Kui kaotate ligipääsu, annab kirjalik ja koos Teiega testitud protseduur taastamise kahele Teie määratud inimesele. Me ei hoia ühtegi duplikaati: see oleks just see ligipääs, mida lubame Teile mitte omada.
Projekt kulgeb neljas etapis: Teie saladuste ja juba olemasolevate lekete inventuur, seifi avamine Teie nimel, Teie tööriistade ja agentide ühendamine ükshaaval ning võtmete üleandmine. Ulatus, tähtajad ja hinnad on meie lehel Tehisintellekti seif. Ja et igal agendil oleks ka oma eelarve ja ülempiirid, selleks on meie pakett Tehisintellekt õiglase hinnaga.
Kust alustada, ka ilma meieta?
Verejooksu peatamiseks ei pea projekti ootama. Neli sammu, selles järjekorras:
- Tehke inventuur.
E-post, tabelid, koodihoidlad, automatiseerimistööriistad, tööarvutid: pange kirja, kus Teie paroolid ja võtmed asuvad ja kellel on neile ligipääs.
- Vahetage iga võti, mis on kunagi kuskil nähtav olnud.
Mitte „eks näeb“: kohe. GitGuardian kontrollis, et 64 % 2022. aastal avastatud kehtivatest saladustest töötas neli aastat hiljem endiselt. Ründajad ei ole neid unustanud.
- Ärge kunagi andke võtit tehisintellekti mudelile.
Ei selle juhistes ega dokumentides. Andke igale agendile oma identiteet võimalikult kitsaste õigustega: meie juhend tehisintellekti juhtimisest ettevõttes kirjeldab, kuidas neid õigusi jaotada.
- Lülitage kaheastmeline autentimine sisse kõikjal, kus see on olemas.
Varastatud paroolist ei piisa siis enam sissepääsuks.
Seif kuulub selle juurde, mida iga uus projekt peaks saabudes leidma, koos kontode, ligipääsude ja varukoopiatega: meie juhend pilveinfrastruktuuri aluse kohta käib selle läbi. Ja et teada, kus Teie tehisintellekti mudelid peaksid andmete tundlikkusest sõltuvalt töötama, esitab meie võrdlus privaatse tehisintellekti neljast tasemest valikud, turul pakutavast API-st kuni serverini Teie juures. Ülejäänud otsused, alates usaldatavast ülesandest kuni inimkontrollini, on meie juhendis tehisintellekti integreerimiseks ettevõttesse, selles järjekorras, milles need tehakse.
Lühidalt: parim saladus on see, mida keegi ei pea teadma, isegi mitte Teie tehisintellekt. Kui soovite, et vaataksime, kuidas Teie omadega lood on, kirjutage meile.
Korduma kippuvad küsimused
Mis on saladuste seif?
See on üksainus krüpteeritud koht, kus ettevõte hoiab seda, mis tema tööriistu avab: jagatud paroolid, API-võtmed, ligipääsutõendid, sertifikaadid. Igal inimesel, igal automatiseeringul ja igal agendil on seal oma identiteet ja ta loeb ainult seda, mida vajab. Iga kasutus kantakse logisse ja võtme vahetamine uuendab selle kõikjal, kus seda kasutatakse.
Kas tehisintellekt saab tõesti võtit kasutada seda nägemata?
Jah. Agent küsib toimingut, näiteks e-kirja saatmist. Tema ja teenuse vahele paigutatud vahendaja kontrollib tema õigusi, võtab võtme seifist ja lisab selle päringule väljasaatmise hetkel, ainult ettenähtud teenusele. Agent saab tulemuse, mitte kunagi võtit: isegi kui peidetud juhis ta lõksu meelitab, ei ole tal midagi avaldada.
Kas seifi paigaldav teenusepakkuja saab minu paroole lugeda?
Projekti käigus näeb ta paratamatult mõnda võtit. Seepärast järgib meie üleandmine kolme reeglit: seif on Teie nimel, meie ligipääsud eemaldatakse ja iga võti, mida võisime näha, vahetatakse. Hilisem sekkumine käib Teie avatud ligipääsu kaudu, mis on ajaliselt piiratud ja logisse kantud. Pärast üleandmist me enam midagi ei loe.
Mida teha, kui võti on juba lekkinud?
Pidada seda kadunuks, isegi kui see on failist eemaldatud. Tühistage see, looge uus ja asendage see kõikjal, kus seda kasutatakse, ning kustutage vana ajaloost, kui see oli koodis. Vaadake ka asjaomase teenuse logi: see ütleb, kas keegi on seda vahepeal kasutanud ja alates millal.
Kas seif tuleb majutada enda juures?
Mitte tingimata. See võib töötada Teie serveris või majutusteenuse pakkuja juures Euroopa Liidus, alati Teie nimel. Valik sõltub Teie tehnilisest meeskonnast ja kohustustest. Mõlemal juhul jäävad väärtused krüpteerituks ja Teie heaks töötav tehisintellekti mudel ei saa neid kunagi, olenemata selle pakkujast.
Allikad
- GitGuardiani 2026. aasta aruande saladuste laialivalgumise kohta (uus vahekaart)gitguardian.com
- Oma soovitustes autentimise ja paroolide kohta (uus vahekaart)messervices.cyber.gouv.fr
- Wizi analüüsi (uus vahekaart)wiz.io
- Simon Willison kirjutas sellest (uus vahekaart)simonwillison.net
- „LLMjackingut“ (uus vahekaart)sysdig.com
- Oma 2025. aasta tehisintellekti rakenduste riskide edetabelis (uus vahekaart)genai.owasp.org
GitGuardiani 2026. aasta aruande saladuste laialivalgumise kohta
Loe saidil gitguardian.com(uus vahekaart)Oma soovitustes autentimise ja paroolide kohta
Loe saidil messervices.cyber.gouv.fr(uus vahekaart)Oma 2025. aasta tehisintellekti rakenduste riskide edetabelis
Loe saidil genai.owasp.org(uus vahekaart)Jim · Brain Plus AI asutaja
Loe veel teemal tehisintellekt ettevõttes
Praktiline juhend10 min
Tehisintellekti juhtimine ettevõttes: kellel on ligipääs millele
Tehisintellekti assistent loeb seda, mida teie juurdepääsuõigused tal lugeda lubavad, jagamisvead kaasa arvatud. Siit leiate, kuidas jagada teadmusbaasid osakondade kaupa, hoida ühist alust ja otsustada, kes kirjutab jagatud mällu.
Mõista8 min
Agentne tehisintellekt: kuidas agendi tsükkel töötab
Tehisintellekti agent ei tee kõike korraga: ta töötab tsüklis, kogub konteksti, tegutseb, kontrollib ja alustab uuesti. Selle tsükli mõistmine tähendab teadmist, kuhu paigutada kontrollid, piirangud ja inimese ülevaatus.
Vali ja arvuta7 min
Privaatne tehisintellekt ettevõttes: neli kontrollitaset
„Privaatne“ tehisintellekt ei ole toode, vaid kontrolli määr teie andmete üle. Eristame nelja taset, alates muutmata kujul kasutatavast API-st kuni teie ruumidesse paigaldatud mudelini, ja lihtsat viisi valida ülesande kaupa.