Sommaire7
- 01Qui doit signaler ses failles depuis le 11 septembre 2026 ?
- 02Que faut-il déclarer, et en combien de temps ?
- 03Une seule déclaration, sur la plateforme de l’ENISA
- 04Que risque un fabricant qui ne signale pas ?
- 05Ce que ça change pour une équipe de 20 à 500 personnes
- 06Et après : les exigences du 11 décembre 2027
- 07Questions fréquentes
Le 11 septembre 2026, l’ENISA, l’agence européenne de cybersécurité, a mis en service la plateforme où les fabricants de logiciels et d’objets connectés doivent désormais déclarer leurs failles exploitées. Ce jour-là, la première obligation du Cyber Resilience Act (CRA), le règlement (UE) 2024/2847, est entrée en application, quinze mois avant le reste du texte.
Ce point de notre rubrique Développement d’applications est à jour au 20 octobre 2026. Ce n’est pas un conseil juridique : pour savoir si votre produit est visé et à quel titre, votre conseil a le dernier mot.
En bref
Depuis le 11 septembre 2026, le fabricant d’un logiciel ou d’un objet connecté vendu dans l’Union signale ses vulnérabilités activement exploitées et ses incidents graves : alerte en 24 heures, notification en 72 heures, rapport final ensuite.
L’obligation vaut aussi pour les produits déjà sur le marché, et pour les fabricants établis hors de l’Union.
Une seule déclaration, sur la plateforme de l’ENISA, atteint à la fois l’autorité nationale compétente et l’ENISA.
Les exigences de sécurité des produits eux-mêmes s’appliquent à partir du 11 décembre 2027.
Qui doit signaler ses failles depuis le 11 septembre 2026 ?
Le CRA vise les « produits comportant des éléments numériques » mis à disposition sur le marché européen et capables de se connecter, directement ou non, à un appareil ou à un réseau. Selon l’analyse du cabinet McCann FitzGerald, qui s’appuie sur les lignes directrices publiées par la Commission en juillet 2026, cela couvre le logiciel autonome, le matériel avec son logiciel embarqué et les combinaisons des deux. Le règlement s’applique à tout opérateur qui vend en Europe, où qu’il soit établi.
Trois précisions comptent pour une entreprise de taille moyenne :
- Le fabricant n’est pas forcément celui qui écrit le code. Une entreprise qui fait développer un produit et le commercialise sous son nom en est le fabricant ; un importateur ou un distributeur le devient s’il le vend sous sa propre marque ou le modifie substantiellement.
- Les produits déjà vendus sont concernés. L’obligation de signalement s’applique depuis le 11 septembre 2026 à tous les produits couverts déjà mis à disposition sur le marché, rappelle le cabinet Hogan Lovells en citant l’article 69 du règlement. Cette lecture est celle d’un cabinet, pas une citation du Journal officiel : avant d’en tirer une conséquence pour un produit précis, relisez l’article 69 dans le texte du règlement (UE) 2024/2847 sur EUR-Lex.
- Une application purement interne que vous ne mettez à disposition de personne hors de l’entreprise pose une autre question, à trancher avec votre conseil.
Que faut-il déclarer, et en combien de temps ?
Deux événements déclenchent l’obligation. Le premier est une faille déjà utilisée par un attaquant :
Définition
Vulnérabilité activement exploitée
Une vulnérabilité pour laquelle il existe des preuves fiables qu’un acteur malveillant l’a exploitée dans un système. Une faille découverte en interne et corrigée avant toute attaque n’en est pas une.
Le second est un incident grave : un incident qui affecte, ou peut affecter, la capacité du produit à protéger des données ou des fonctions importantes, ou qui a permis d’introduire ou d’exécuter du code malveillant dans le produit ou dans le réseau de l’utilisateur. Pour l’un comme pour l’autre, la page de la Commission sur les signalements fixe le même enchaînement :
- Sous 24 heures
Une alerte précoce, comptée à partir du moment où le fabricant a connaissance de la faille ou de l’incident.
- Sous 72 heures
La notification complète, avec ce que le fabricant sait de la faille et des mesures prises.
- Sous 14 jours après le correctif
Le rapport final pour une vulnérabilité exploitée, une fois une mesure corrective ou d’atténuation disponible.
- Sous un mois après la notification
Le rapport final pour un incident grave.
Le fabricant doit aussi informer les utilisateurs touchés, et si besoin tous ses utilisateurs ; s’il ne le fait pas à temps, l’autorité nationale peut le faire à sa place, selon Hogan Lovells.
Une seule déclaration, sur la plateforme de l’ENISA
Pour éviter qu’un éditeur déclare la même faille dans chaque pays où il vend, le règlement prévoit un guichet unique. La déclaration arrive à l’équipe nationale de réponse aux incidents (CSIRT) du pays où le fabricant a son établissement principal, et en même temps à l’ENISA ; ce CSIRT la transmet ensuite aux autres pays où le produit est vendu.
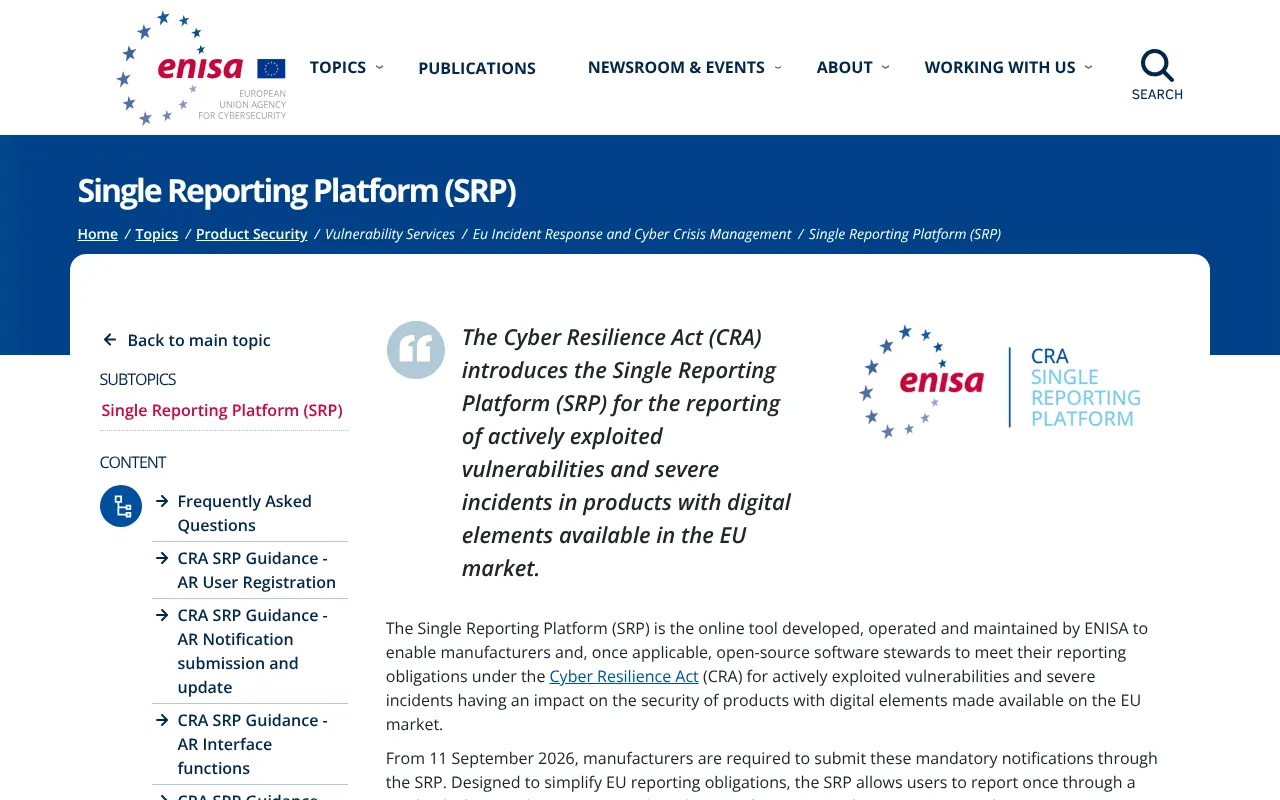
La page de l’ENISA consacrée à la plateforme unique : depuis le 11 septembre 2026, les fabricants y déposent leurs notifications obligatoires. Capturée le 20 octobre 2026.
L’ENISA annonçait son lancement le jour même, avec une foire aux questions, des guides et un service d’assistance. Les mainteneurs de logiciels libres impliqués dans le développement de produits, appelés « intendants », la rejoindront le 11 décembre 2027.
Que risque un fabricant qui ne signale pas ?
Le manquement à l’obligation de signalement entre dans la tranche la plus haute des sanctions du règlement :
au plus pour une infraction aux obligations de signalement
du chiffre d’affaires annuel mondial, si ce montant est plus élevé
Deux tempéraments existent : les microentreprises et les petites entreprises ne s’exposent pas à une amende pour le seul dépassement du délai de 24 heures de l’alerte précoce, et les intendants de logiciels libres ne sont pas soumis aux amendes administratives. Le délai de 72 heures, lui, vaut pour tous. Ces montants et cette exemption viennent de l’analyse du cabinet Hogan Lovells, qui renvoie aux articles 64 et 71 du règlement, et non d’une lecture du Journal officiel par nos soins : avant de vous engager sur un budget ou un contrat, vérifiez-les dans le règlement (UE) 2024/2847 publié au JO (nous les avons relevés le 20 octobre 2026).
Ce que ça change pour une équipe de 20 à 500 personnes
Le délai de 24 heures part du moment où vous savez. Il récompense donc les équipes qui l’apprennent vite, et pas celles qui l’apprennent par un client. C’est le vrai bénéfice de l’obligation : elle oblige à mettre en place ce qui réduit de toute façon le coût d’une faille.
- Savoir ce que vous vendez.
La liste de vos applications et objets connectés en circulation, avec leurs versions et les composants qu’ils embarquent : sans elle, impossible de dire en une heure si une faille publiée vous touche.
- Être prévenu tôt.
Une supervision qui alerte sur un comportement anormal, et une adresse où un chercheur ou un client peut signaler une faille, lue chaque jour.
- Décider qui déclare.
Une personne nommée, et sa remplaçante, avec un compte déjà créé sur la plateforme de l’ENISA, plutôt qu’une inscription au milieu d’un incident.
- Pouvoir corriger vite.
Le rapport final d’une faille exploitée se compte à partir du correctif disponible : une chaîne de livraison qui publie une correction en quelques heures raccourcit tout le reste.
Sur le terrain
Corriger vite suppose de livrer souvent
Entre la version 1.0 du 2 septembre 2026 et la 1.58.3 du 6 octobre 2026, Challenge Us, une application de défis de groupe dont nous assurons le développement pour son équipe, a connu 108 versions (mesure interne, sur l’historique des versions de l’application, arrêtée au 6 octobre 2026 ; ce rythme n’est pas un engagement pour un autre projet). Ce rythme tient parce que chaque version est petite, vérifiée par des contrôles automatiques, et que sa version web est servie directement, sans attendre la revue d’un store. C’est exactement ce dont un éditeur a besoin quand l’horloge d’un signalement tourne.
La question de la publication pèse ici : une correction sur une application des stores attend la revue d’Apple ou de Google, une application web progressive se met à jour dès sa mise en ligne. Nous comparons les deux voies dans PWA ou application des stores. Le budget de cette veille fait partie du coût réel d’une application, que nous détaillons dans ce qui fait varier le prix d’une application et dans le budget de maintenance d’une application. Pour l’alerte elle-même, la méthode de supervision de nos automatisations s’applique aussi à une application.
Si vous achetez des logiciels plutôt que d’en éditer, le CRA vous sert aussi : demandez à vos éditeurs qui reçoit les signalements chez eux, comment ils vous préviendront d’une faille exploitée, et à quel rythme ils publient leurs correctifs. Une réponse claire en dit long sur leur maturité.
Et après : les exigences du 11 décembre 2027
Le signalement n’est que la première marche. À partir du 11 décembre 2027, les produits mis sur le marché devront respecter les exigences essentielles de cybersécurité du règlement, rappelle l’ENISA. Le CRA s’ajoute à NIS2, qui vise les organisations plutôt que les produits et dont la transposition attend toujours en France, comme nous l’expliquons dans notre point sur la loi Résilience. Toutes ces dates sont rassemblées dans notre calendrier de la réglementation numérique.
Si vous faites développer une application et voulez que la supervision, les mises à jour et la procédure de signalement soient prévues dès le départ, c’est le périmètre de notre offre développement d’applications.
Questions fréquentes
Le Cyber Resilience Act s’applique-t-il aux applications déjà publiées ?
Oui pour le signalement : depuis le 11 septembre 2026, l’obligation de déclarer les vulnérabilités activement exploitées et les incidents graves vaut pour tous les produits couverts déjà mis à disposition sur le marché européen. Les exigences essentielles de cybersécurité, elles, s’appliquent aux produits mis sur le marché à partir du 11 décembre 2027.
Faut-il signaler toutes les failles découvertes ?
Non. L’obligation vise les vulnérabilités activement exploitées, c’est-à-dire celles pour lesquelles il existe des preuves fiables d’une exploitation par un acteur malveillant, et les incidents graves. Une faille trouvée et corrigée avant toute attaque relève de votre gestion normale des vulnérabilités, pas d’une notification obligatoire.
Où déclare-t-on une faille au titre du CRA ?
Sur la plateforme unique de signalement de l’ENISA, en service depuis le 11 septembre 2026. La déclaration parvient en même temps à l’équipe nationale de réponse aux incidents du pays de l’établissement principal du fabricant et à l’ENISA, qui la font suivre aux autres pays concernés.
Une entreprise qui fait développer son application par une agence est-elle fabricant ?
Le plus souvent oui, si elle commercialise l’application sous son nom ou sa marque : le fabricant est celui qui met le produit sur le marché, qu’il l’ait développé lui-même ou fait développer. Le contrat avec l’agence doit alors dire qui surveille, qui corrige et dans quels délais.
Sources
- L’analyse du cabinet McCann FitzGerald (nouvel onglet)mccannfitzgerald.com
- Le cabinet Hogan Lovells (nouvel onglet)hlc.com
- Le texte du règlement (UE) 2024/2847 sur EUR-Lex (nouvel onglet)eur-lex.europa.eu
- La page de la Commission sur les signalements (nouvel onglet)digital-strategy.ec.europa.eu
- Annonçait son lancement (nouvel onglet)enisa.europa.eu
La page de la Commission sur les signalements
Lire sur digital-strategy.ec.europa.eu(nouvel onglet)Jim · fondateur de Brain Plus AI
À lire aussi en applications web et mobiles
Comprendre10 min
Calendrier AI Act et numérique : les échéances 2026 à 2028
AI Act, Data Act, Cyber Resilience Act, NIS2, facturation électronique et premières lois américaines : toutes les dates qui comptent pour une entreprise, de l'automne 2026 à août 2028, sur une seule page tenue à jour. Pour chaque échéance, qui est visé et ce qu'il faut préparer.
Choisir et chiffrer7 min Le guide du sujet
Combien coûte une application : ce qui fait varier le prix
Une fourchette de prix ne dit rien de votre projet : ce qui fait varier le devis d'une application, ce sont quelques décisions précises, plus un coût d'exploitation mensuel à chiffrer à part. Voici lesquelles.
Choisir et chiffrer6 min
PWA ou application native : que choisir en entreprise ?
Une application web installable (PWA) s'installe sur l'écran d'accueil sans passer par l'App Store ni Google Play, et suffit dans beaucoup de cas, pas dans tous. Voici comment trancher, et pourquoi nous démarrons par elle.