Sommaire9
- 01Les échéances, de 2026 à 2028
- 02AI Act : quatre dates après la révision de juillet
- 03Cybersécurité : le CRA a commencé, NIS2 attend
- 04Produits : le logiciel et les machines
- 05Données et cloud : le Data Act en trois temps
- 06Facturation électronique : septembre 2026, puis septembre 2027
- 07Hors d’Europe : deux États américains à suivre
- 08Ce qui vous concerne selon ce que vous faites
- 09Questions fréquentes
Entre l’automne 2026 et l’été 2028, une entreprise qui utilise l’IA, achète du cloud ou édite un logiciel voit tomber une dizaine d’échéances européennes, plus quelques lois américaines si elle vend outre-Atlantique. Chaque texte a son calendrier, et plusieurs ont été révisés en 2026. Cette page les rassemble au même endroit, date par date.
C’est une page tenue à jour de notre rubrique IA d’entreprise : version du 19 octobre 2026, chaque date relue ce jour-là sur sa source officielle. Ce n’est pas un conseil juridique : pour savoir si un texte vous vise, votre DPO, votre expert-comptable ou un avocat ont le dernier mot.
En bref
La prochaine échéance de l’AI Act tombe le 2 décembre 2026 : marquage des contenus générés par les outils déjà sur le marché, et deux nouvelles interdictions.
Les règles du haut risque sont repoussées au 2 décembre 2027 (recrutement, personnel, crédit) et au 2 août 2028 (IA intégrée à des produits réglementés).
Le 12 janvier 2027, les fournisseurs de cloud ne peuvent plus facturer de frais de changement de fournisseur, en application du Data Act.
Depuis le 11 septembre 2026, un fabricant de logiciel ou d’objet connecté doit signaler en 24 heures une faille activement exploitée ; ses exigences de sécurité suivent le 11 décembre 2027.
NIS2 n’a toujours pas de date d’application en France, et l’émission des factures électroniques par les PME commence au plus tard le 1er septembre 2027.
Les échéances, de 2026 à 2028
- 1er septembre 2026
Toutes les entreprises doivent pouvoir recevoir des factures électroniques ; les grandes entreprises et les ETI les émettent.
- 11 septembre 2026
Cyber Resilience Act, obligation de signaler les vulnérabilités activement exploitées et les incidents graves.
- 12 septembre 2026
Data Act, les objets connectés mis sur le marché à partir de cette date doivent rendre leurs données accessibles par conception.
- 2 décembre 2026
AI Act, fin du délai de marquage pour les outils génératifs déjà sur le marché, et deux nouvelles interdictions.
- 9 décembre 2026
Date limite de transposition de la nouvelle directive sur la responsabilité du fait des produits, qui inclut les logiciels.
- 1er janvier 2027
Au Colorado, la loi sur les décisions automatisées et celle sur la sécurité des chatbots entrent en vigueur.
- 12 janvier 2027
Data Act, fin des frais de changement de fournisseur de cloud.
- 20 janvier 2027
Le règlement européen sur les machines s’applique, y compris aux machines dont des fonctions de sécurité reposent sur l’IA.
- 1er juillet 2027
En Californie, plus de sanction ni de licenciement fondés uniquement sur un système automatisé.
- 2 août 2027
AI Act, mise en conformité des modèles généralistes sortis avant le 2 août 2025 ; un bac à sable réglementaire par État au moins.
- 1er septembre 2027
Au plus tard, les PME et microentreprises émettent leurs factures électroniques.
- 2 décembre 2027
AI Act, règles du haut risque pour les usages de l’annexe III.
- 11 décembre 2027
Cyber Resilience Act, exigences essentielles de cybersécurité.
- 2 août 2028
AI Act, règles du haut risque pour l’IA intégrée aux produits de l’annexe I.
AI Act : quatre dates après la révision de juillet
Le règlement européen sur l’IA a été révisé par le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026. Le calendrier officiel du service d’assistance de la Commission en tient compte : les pratiques interdites et la maîtrise de l’IA s’appliquent depuis février 2025, les règles des modèles généralistes depuis août 2025, et l’essentiel du texte, dont la transparence de l’article 50, depuis le 2 août 2026. Restent quatre échéances :
- 2 décembre 2026 : les outils qui génèrent images, vidéos, sons ou textes et qui étaient sur le marché avant le 2 août 2026 doivent marquer leurs contenus ; deux interdictions s’ajoutent, sur les images intimes générées sans consentement et les contenus pédocriminels. Le détail est dans notre guide du marquage des contenus générés.
- 2 août 2027 : les modèles généralistes sortis avant le 2 août 2025 doivent être en conformité, et chaque État doit avoir ouvert au moins un bac à sable réglementaire.
- 2 décembre 2027 : les règles du haut risque s’appliquent au recrutement, à la gestion du personnel, à la note de crédit et aux autres usages de l’annexe III.
- 2 août 2028 : elles s’appliquent à l’IA intégrée dans des produits déjà réglementés (dispositifs médicaux, jouets, ascenseurs).
Ce que la révision a déplacé, article par article, est expliqué dans ce que l’Omnibus numérique a changé dans l’AI Act, et ce que ces règles demandent à une entreprise qui utilise l’IA, dans notre guide de l’AI Act et du RGPD pour les PME.
Attention
Le report du haut risque ne vaut pas pour le RGPD : son article 22 encadre déjà les décisions entièrement automatisées. Un outil de tri de candidatures acheté en 2027 sera en service au moment où l’AI Act s’y appliquera : c’est maintenant qu’on demande à l’éditeur comment il compte s’y conformer, comme l’explique notre article sur la décision automatisée.
Cybersécurité : le CRA a commencé, NIS2 attend
Le Cyber Resilience Act vise les fabricants de « produits comportant des éléments numériques » : logiciels, applications, objets connectés. Depuis le 11 septembre 2026, ils doivent signaler les vulnérabilités activement exploitées et les incidents graves sur la plateforme unique mise en ligne le même jour par l’agence européenne de cybersécurité.
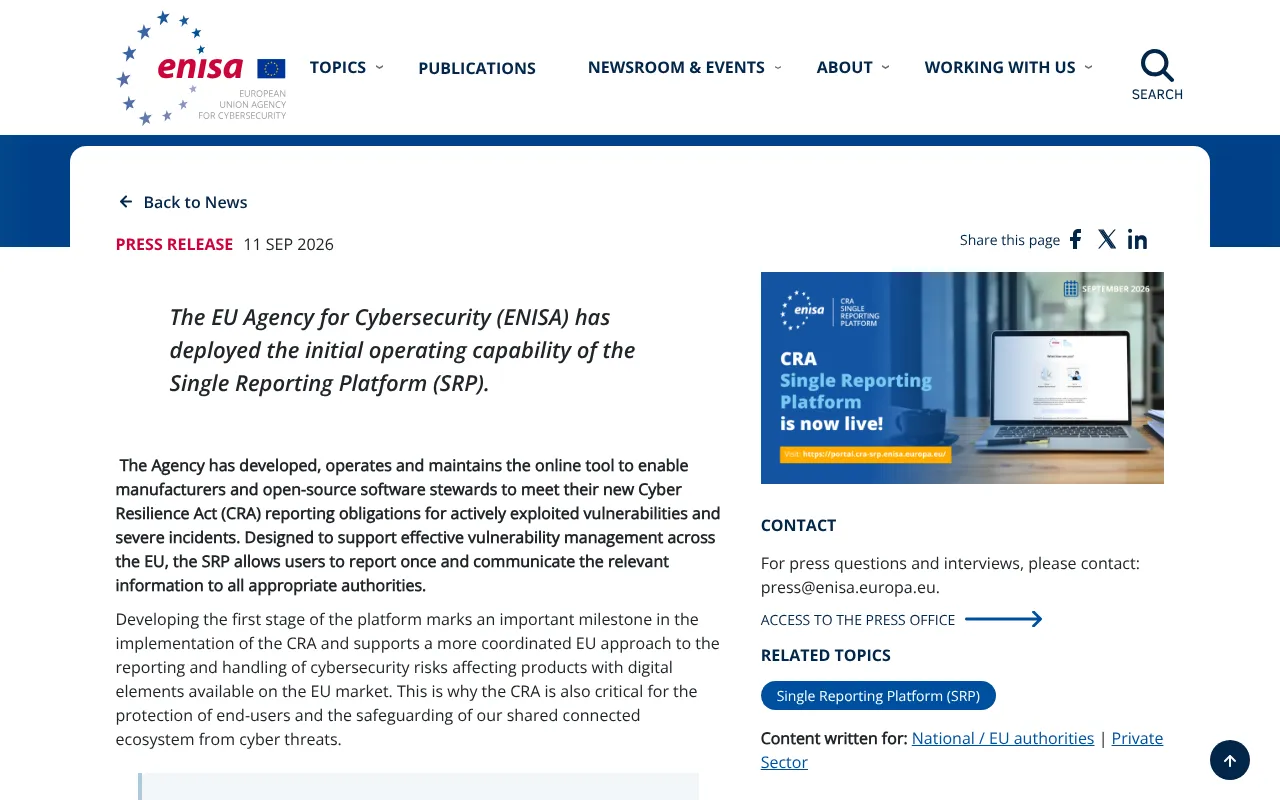
L’ENISA annonce le 11 septembre 2026 la mise en service de la plateforme où les fabricants signalent une seule fois leurs failles exploitées et leurs incidents graves. Capturé le 19 octobre 2026.
Les délais sont courts, selon la page de la Commission sur les signalements : une alerte précoce dans les 24 heures après en avoir eu connaissance, une notification complète sous 72 heures, puis un rapport final au plus tard 14 jours après la mise à disposition d’un correctif pour une faille exploitée, ou dans le mois pour un incident grave. Les exigences essentielles de cybersécurité, elles, s’appliquent à partir du 11 décembre 2027, rappelle l’ENISA.
NIS2, la directive qui élargit les obligations de cybersécurité à des milliers d’entités de 18 secteurs, n’est toujours pas transposée en France : l’Assemblée nationale a retiré la loi Résilience de son ordre du jour le 6 octobre 2026. Où en est le texte, et ce que vous pouvez faire sans l’attendre, est dans notre point sur NIS2 en France.
Produits : le logiciel et les machines
Deux textes sur les produits changent la donne pour qui fabrique ou édite :
- 9 décembre 2026 : la directive (UE) 2024/2853 sur la responsabilité du fait des produits défectueux doit être transposée, et vise les produits mis sur le marché après cette date ; sa définition du produit inclut expressément les logiciels, selon le cabinet Gibson Dunn.
- 20 janvier 2027 : le règlement (UE) 2023/1230 sur les machines s’applique de façon obligatoire, avec des dispositions pour les machines dont des fonctions de sécurité reposent sur l’IA, selon la Commission européenne.
Données et cloud : le Data Act en trois temps
Le Data Act s’applique depuis le 12 septembre 2025. Deux étapes suivent, selon l’analyse du cabinet McCann FitzGerald :
- 12 septembre 2026 : un objet connecté mis sur le marché à partir de cette date doit être conçu pour que son utilisateur accède à ses données ; l’obligation n’est pas rétroactive.
- 12 janvier 2027 : les frais de changement de fournisseur de cloud disparaissent. Depuis le 11 janvier 2024, ils ne pouvaient déjà plus dépasser les coûts directement liés au changement, en application de l’article 29 du règlement.
Pour une entreprise qui envisage de quitter un hébergeur, cette date retire un argument de coût, pas le travail de migration. La méthode est dans la migration cloud sans tout casser, et la question de la dépendance dans peut-on se passer des géants américains du cloud.
Facturation électronique : septembre 2026, puis septembre 2027
Depuis le 1er septembre 2026, toutes les entreprises assujetties à la TVA doivent être en mesure de recevoir des factures électroniques, mais seules les grandes entreprises, les ETI et les administrations les émettent. Selon la foire aux questions de l’administration fiscale, l’obligation d’émission « sera étendue aux moyennes, petites et très petites entreprises » au plus tard le 1er septembre 2027, avec la transmission des données de facturation et de paiement à l’administration.
Hors d’Europe : deux États américains à suivre
Une entreprise européenne qui a des clients ou des salariés aux États-Unis peut relever des lois de l’État concerné, faute de loi fédérale sur l’IA. Deux dates sont proches :
- Colorado, 1er janvier 2027 : la loi SB 26-189 impose aux utilisateurs d’une technologie de décision automatisée d’informer les consommateurs et, après une décision défavorable, de leur en expliquer le rôle ; la loi HB 26-1263 encadre les chatbots conversationnels. Les deux entrent en vigueur le même jour, selon la page du procureur général du Colorado, qui finalise leurs règles d’application.
- Californie, 1er juillet 2027 : la loi SB 947 interdit de sanctionner ou de licencier un salarié en s’appuyant uniquement sur un système automatisé. Son contenu est détaillé dans le rôle de l’humain face au jugement de l’IA.
Ce qui change précisément autour du Nouvel An, du Colorado au règlement sur les machines, a son propre article : ce qui change au 1er janvier 2027 pour le numérique.
Ce qui vous concerne selon ce que vous faites
Toutes ces dates ne visent pas toutes les entreprises. Cinq situations, dans l’ordre où elles se rencontrent le plus :
- Vous utilisez des outils d’IA générative : 2 décembre 2026 (vérifier que vos outils marquent leurs contenus, signaler vos hypertrucages), puis 2 décembre 2027 si un usage touche au recrutement, au personnel ou au crédit.
- Vous achetez du cloud : 12 janvier 2027, fin des frais de changement de fournisseur.
- Vous éditez un logiciel, une application ou un objet connecté : signalement CRA depuis le 11 septembre 2026, exigences de sécurité au 11 décembre 2027, nouvelle responsabilité du fait des produits pour ce que vous mettez sur le marché après le 9 décembre 2026.
- Vous êtes dans l’un des 18 secteurs de NIS2, dès 50 personnes : aucune date en France, mais un référentiel de l’ANSSI déjà publié.
- Vous êtes une PME française : émission des factures électroniques au plus tard le 1er septembre 2027.
Pour les usages d’IA, la démarche d’ensemble, de l’inventaire des outils à la charte, est dans notre guide pour intégrer l’IA en entreprise.
Sur le terrain
Chaque date de cette page a été relue le 19 octobre 2026 sur sa source officielle : le service d’assistance de la Commission pour l’AI Act, l’ENISA et la Commission pour le CRA, l’administration fiscale pour la facturation, le procureur général du Colorado. Comme chaque article de ce blog, la page naît en brouillon et ne se publie qu’après une relecture humaine ; chaque mise à jour sera datée en tête.
Pour savoir lesquels de vos usages d’IA approchent du haut risque et lesquels peuvent rester chez un fournisseur, notre offre IA au juste coût part de vos outils réels. Le reste de l’actualité du mois, des conditions de Meta sur l’exploration des sites aux nouveaux modèles, est dans notre actu IA d’octobre pour les dirigeants.
Questions fréquentes
Quelle est la prochaine échéance de l’AI Act ?
Le 2 décembre 2026. Les outils génératifs mis sur le marché avant le 2 août 2026 doivent avoir mis en place le marquage lisible par machine de leurs contenus, et deux interdictions entrent en application : la génération d’images intimes d’une personne sans son consentement et celle de contenus pédocriminels. Les obligations de transparence de l’article 50 s’appliquent, elles, depuis le 2 août 2026.
Quand s’appliquent les règles de l’IA à haut risque ?
Le 2 décembre 2027 pour les usages de l’annexe III, dont le recrutement, la gestion du personnel et la note de crédit, et le 2 août 2028 pour l’IA intégrée à des produits déjà réglementés. Ces dates résultent de la révision adoptée en juillet 2026 ; elles étaient fixées au 2 août 2026 et au 2 août 2027 dans le texte d’origine.
Le Data Act supprime-t-il les frais de sortie du cloud ?
Oui pour les frais de changement de fournisseur : à partir du 12 janvier 2027, un fournisseur de cloud ne peut plus en facturer pour le processus de changement. Depuis janvier 2024, ils étaient déjà limités aux coûts directement liés au changement. Le coût du travail de migration lui-même, côté client, reste à prévoir.
Quand une PME doit-elle émettre des factures électroniques ?
Au plus tard le 1er septembre 2027. Depuis le 1er septembre 2026, elle doit déjà pouvoir en recevoir, quelle que soit sa taille. Les grandes entreprises et les ETI émettent, elles, depuis le 1er septembre 2026. L’obligation s’accompagne de la transmission de données de facturation et de paiement à l’administration.
Sources
- Service d’assistance de la Commission (nouvel onglet)ai-act-service-desk.ec.europa.eu
- La page de la Commission sur les signalements (nouvel onglet)digital-strategy.ec.europa.eu
- Rappelle l’ENISA (nouvel onglet)enisa.europa.eu
- Le cabinet Gibson Dunn (nouvel onglet)gibsondunn.com
- La Commission européenne (nouvel onglet)single-market-economy.ec.europa.eu
- L’analyse du cabinet McCann FitzGerald (nouvel onglet)mccannfitzgerald.com
- La foire aux questions de l’administration fiscale (nouvel onglet)impots.gouv.fr
- La page du procureur général du Colorado (nouvel onglet)coag.gov
Service d’assistance de la Commission
Lire sur ai-act-service-desk.ec.europa.eu(nouvel onglet)La page de la Commission sur les signalements
Lire sur digital-strategy.ec.europa.eu(nouvel onglet)Jim · fondateur de Brain Plus AI
À lire aussi en ia d'entreprise
Comprendre7 min
Omnibus numérique : ce qui a changé dans l'AI Act
Le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026, a révisé l'AI Act : haut risque repoussé, maîtrise de l'IA assouplie, deux interdictions de plus, des allègements étendus aux entreprises de taille intermédiaire. Ce qui change, ce qui ne change pas, et le calendrier à jour.
Guide pratique10 min
AI Act et RGPD : ce qu'une PME qui utilise l'IA doit faire
Une PME qui utilise ChatGPT ou un CRM doté d'IA a déjà des obligations. Ce guide fait le point en octobre 2026 : votre rôle au sens de l'AI Act, le calendrier révisé en juillet 2026, ce que demande le RGPD et les étapes pour vous mettre en règle.
Guide pratique8 min
Contenus générés par IA : marquage obligatoire au 2 décembre
Depuis le 2 août 2026, l'AI Act impose de marquer les images, vidéos, sons et textes générés par IA, et les outils déjà sur le marché ont jusqu'au 2 décembre 2026 pour s'y mettre. Qui marque, qui signale, ce que recommande le code de pratique européen et ce qu'un détecteur prouve vraiment.