IA d'entreprise 12 min
Coffre-fort de secrets : vos IA s'en servent sans les voir
Un coffre-fort de secrets range vos mots de passe et vos clés d'API à un seul endroit, chiffré et ouvert à votre nom. Vos outils et vos agents IA s'en servent sans jamais les lire : la clé est ajoutée au moment où la requête part, et seulement vers le service prévu. Personne d'autre n'y garde d'accès, prestataire compris.
Petit exercice avant de commencer. Ouvrez votre messagerie, tapez « mot de passe » dans la barre de recherche, et regardez ce qui remonte. Allez-y, je vous attends.
Alors ? Un accès administrateur envoyé il y a deux ans « en attendant mieux », une clé d’API collée dans une discussion d’équipe, un tableur « Accès » partagé avec la moitié de l’entreprise ? Rassurez-vous, vous êtes en nombreuse compagnie. D’après le rapport 2026 de GitGuardian sur l’éparpillement des secrets, 28 % des fuites de secrets ont lieu uniquement hors des dépôts de code, dans les outils de collaboration et de productivité. Les secrets, dans le jargon, ce sont tous ces mots de passe, clés d’API et jetons d’accès qui ouvrent vos outils à une personne ou à une machine.
Jusqu’ici, le problème était surtout humain. Avec les agents IA, il change d’échelle : on leur confie des clés pour qu’ils travaillent seuls, et un agent, ça lit tout, ça recopie tout, et ça obéit parfois à n’importe qui. Ce texte de notre rubrique IA d’entreprise raconte les fuites qu’on a croisées ces derniers mois, ce que les IA y changent, et la solution qu’on propose : un coffre-fort dont vous gardez les clés, que vos IA utilisent sans jamais les voir. Et que même nous, on n’ouvre pas. Spoiler : la réponse n’est pas de cacher la clé sous le paillasson.
En bref
- Les secrets fuient partout : 28,65 millions de nouveaux secrets écrits en clair sur GitHub public en 2025, en hausse de 34 % sur un an. Les clés de services d’IA exposées ont bondi de 81 %.
- Une clé exposée le reste longtemps : 64 % des secrets valides repérés en 2022 fonctionnaient encore quatre ans plus tard.
- Les agents IA changent l’échelle du risque : un agent qui lit une clé peut la répéter, la recopier ou se la faire soutirer par une consigne piégée.
- La parade tient en un principe : l’agent demande une action, un relais ajoute la clé au moment de l’appel, et le modèle ne la voit jamais.
- Le coffre est à votre nom, nos accès disparaissent à la remise, et chaque clé que nous avons pu croiser pendant le chantier est changée.
Où traînent vos mots de passe et vos clés d’API ?
Partout où c’était pratique sur le moment. C’est toute la mécanique de la fuite : personne ne décide de publier une clé. Elle atterrit là où elle dépanne, et on l’oublie.
Voici ce qu’on a trouvé ces derniers mois. Rien d’exotique, et c’est bien ce qui inquiète.
Le tiercé, sur un seul projet. En juillet, l’audit d’un projet qu’on accompagne a sorti une clé d’administration du CRM, avec tous les droits (lire, modifier, supprimer), écrite en clair dans un script enregistré dans le dépôt de code. Le script portait un nom qui promettait de tout effacer, et la clé expirait dans une centaine d’années. Prévoyant. Le même audit a trouvé un fichier de configuration locale, censé rester sur le poste d’un développeur, suivi par l’historique du dépôt. Et cet automne, en refaisant l’inventaire technique du même projet, on est tombés sur le mot de passe administrateur d’un outil, écrit en toutes lettres dans un guide d’installation rangé avec le code.
Le remède est toujours le même : révoquer la clé, en créer une nouvelle, la remplacer partout où elle sert, puis la sortir de l’historique, parce que la retirer du fichier ne suffit pas. Retenez la règle : une clé qui a été visible est une clé morte.
La chaîne de publication verte qui ne publiait rien. Chez un autre client, il manquait ses secrets à la chaîne de publication automatique. Résultat : tout s’affichait en vert, rien ne partait en ligne, et personne ne s’en apercevait. Un secret mal rangé ne fait pas toujours de bruit en tombant.
Et chez nous ? Le jour où on a décidé de faire tourner tous nos agents dans le cloud plutôt que sur un ordinateur, certaines clés vivaient encore dans un fichier sur le poste du fondateur. Une seule machine qui lâche, et plus personne ne sait où sont les clés ni lesquelles changer. Les agents, eux, ne pouvaient plus les lire, et c’était tant mieux : une clé que l’agent n’a jamais vue est une clé qu’il ne peut pas laisser fuir. Tout ce qui suit part de là.
L’ANSSI, l’agence française de cybersécurité, avait pourtant tout dit en une ligne dès octobre 2021, dans ses recommandations sur l’authentification et les mots de passe : « Utiliser un coffre-fort de mots de passe. » Difficile de faire plus clair.
Pourquoi les agents IA changent-ils l’échelle du problème ?
Un humain qui a un mot de passe sous les yeux ne le récite pas à un inconnu (en général). Un agent IA, si. Pas par malice : il lit tout ce qu’on lui donne, il exécute des consignes, et il ne fait pas toujours la différence entre les vôtres et celles qu’un petit malin a glissées dans un e-mail ou un ticket. Si le fonctionnement d’un agent vous est encore flou, notre article sur la boucle d’un agent IA le démonte pièce par pièce.
Trois histoires vraies, pour situer.
Quand l’attaque fait travailler l’IA de la victime. Le 26 août 2025, des versions piégées de Nx, un outil de développement très répandu, ont été publiées. Selon l’analyse de Wiz, le code malveillant demandait aux assistants de programmation installés sur la machine, avec les options qui désactivent leurs garde-fous, de fouiller le disque à la recherche de portefeuilles de cryptomonnaie, de clés SSH et de fichiers de configuration. Bilan de la première vague : plus de mille jetons GitHub valides, des dizaines d’identifiants cloud et environ 20 000 fichiers exfiltrés. La seconde vague a rendu publics plus de 5 500 dépôts privés, chez plus de 400 personnes et organisations. L’IA n’était pas la faille. Elle a servi de chien truffier.
Quand l’agent recopie les clés dans un ticket. En juillet 2025, des chercheurs de General Analysis ont montré, et Simon Willison l’a raconté, comment un agent de programmation branché sur une base de données avec des droits d’administrateur pouvait être piégé par un simple ticket de support. Le ticket contenait des instructions cachées. En le lisant, l’agent pouvait copier le contenu d’une table de jetons d’intégration dans une réponse visible par l’attaquant. C’est une démonstration, pas un incident, mais le scénario est d’une banalité qui fait froid dans le dos. Simon Willison appelle ça le « trio mortel » : un système d’IA qui accède à des données privées, lit des contenus non fiables et peut envoyer des informations vers l’extérieur.
Quand une clé d’IA volée peut coûter 46 000 dollars par jour. En mai 2024, l’équipe de recherche de Sysdig a décrit le « LLMjacking » : des attaquants volent des identifiants cloud pour utiliser des modèles d’IA hébergés, et en revendre l’accès, aux frais de la victime. Dans le pire des cas calculé par Sysdig, la facture dépasse 46 000 dollars de consommation par jour. Une clé d’IA qui traîne, c’est une carte bancaire scotchée sur la vitrine. Et l’IA haut de gamme ne prend pas le chemin de la baisse : le forfait le plus cher de ChatGPT est passé de 20 à 500 dollars par mois en trois ans et demi.
Les chiffres vont dans le même sens. Toujours selon GitGuardian, les commits coécrits par un assistant de programmation très répandu laissent fuir des secrets environ deux fois plus souvent que la moyenne (oui, on en utilise un aussi : raison de plus pour ne jamais lui confier une clé). L’OWASP, la fondation qui fait référence en sécurité des applications, en tire la conclusion dans son classement 2025 des risques des applications d’IA : pas de clé d’API dans les instructions d’un modèle, et les contrôles critiques, comme la séparation des privilèges, « ne doivent pas être délégués au LLM » (nous traduisons). Autrement dit : ne demandez pas à l’IA de garder un secret. Faites en sorte qu’elle n’en ait aucun.
Comment une IA peut-elle utiliser une clé sans la voir ?
C’est le point clé (pardon), et c’est plus simple qu’il n’y paraît.
Pensez au concierge d’un immeuble. Vous lui dites « faites monter le livreur au quatrième ». Il ouvre avec son passe, le livreur dépose son colis et repart : il n’a jamais tenu le passe entre ses mains. Et s’il insiste très poliment pour visiter le cinquième, le concierge refuse.
Avec un agent IA, le concierge s’appelle un relais, et ça se passe en quatre temps :
- L’agent demande une action : « envoie ce devis par e-mail ».
- Le relais, placé entre l’agent et le service, vérifie que cet agent a le droit de le faire.
- Le relais prend la clé dans le coffre et l’ajoute à la requête au moment où elle part, uniquement vers l’adresse du service prévu.
- Le service répond. L’agent reçoit le résultat, jamais la clé, et le journal note qui a fait quoi, avec quelle clé, et quand.
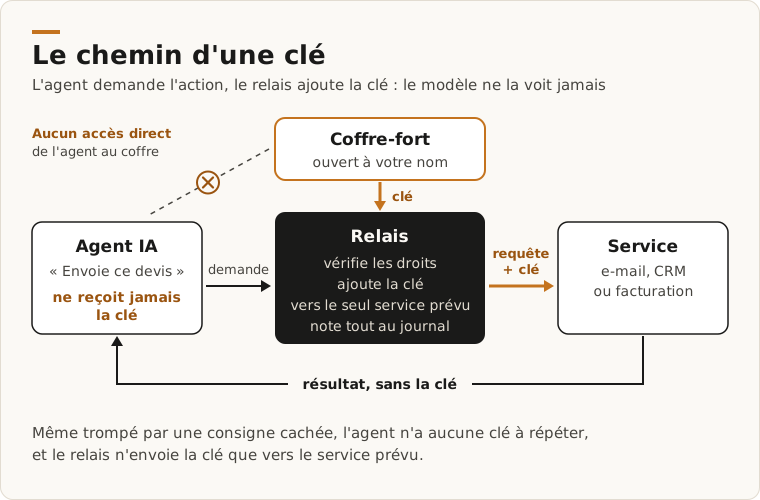
Le modèle d’IA ne voit passer que l’action et le résultat. La clé ne fait que le trajet du coffre au service.
Résultat : même berné par une consigne cachée dans un document, l’agent n’a rien à répéter. Il ne peut pas non plus envoyer la clé ailleurs, puisque le relais ne l’ajoute que vers le service prévu. Le trio mortel perd une jambe. Et ce n’est pas de la science-fiction : c’est déjà ainsi que travaillent nos propres agents quand ils publient du code. La clé est ajoutée en route par la couche réseau, et elle n’entre jamais dans leur environnement de travail.
Ce que nous proposons, concrètement
On ne vend pas un logiciel de plus. On pose chez vous un coffre-fort éprouvé, on y branche vos outils et vos IA, puis on vous rend les clés. Avec ces engagements :
- Le coffre est à votre nom. Sur votre serveur ou chez un hébergeur en Europe, mais toujours à votre nom. Vous en êtes l’administrateur, et si vous changez de prestataire, le coffre et tout son contenu restent à vous.
- Même nous, on n’y a pas accès. C’est la partie qui surprend le plus. À la remise, nos accès sont retirés, et chaque clé que nous avons pu croiser pendant le chantier est changée : ce qu’on a vu ne vaut plus rien. Besoin de nous plus tard ? Vous ouvrez un accès limité dans le temps, et le journal en garde la trace.
- Vos IA s’en servent sans les voir. Le principe du concierge, appliqué à vos agents et à vos automatisations.
- Chacun ne voit que ce qui le concerne. Une identité par personne, par automatisation et par agent, avec ses seuls droits. Un prestataire s’en va ? Vous coupez son accès sans toucher aux autres.
- Une clé changée une fois est à jour partout. Le coffre alimente vos outils, votre hébergement et vos chaînes de publication. Fini la chasse aux copies dans dix fichiers.
- Un journal qui répond en quelques minutes. Qui a utilisé quelle clé, quand, et depuis quel outil. Le jour où un doute surgit, vous avez une réponse au lieu d’une enquête.
- Pas de chiffrement fait maison. Le cœur du coffre est un logiciel libre éprouvé, dont le code est public. Notre travail, c’est l’installation, les branchements et la remise des clés. On ne réinvente pas la serrure.
- Un plan de secours. Si vous perdez l’accès, une procédure écrite et testée avec vous confie la récupération à deux personnes que vous désignez. Nous ne gardons aucun double : ce serait justement l’accès qu’on vous promet de ne pas avoir.
Le chantier se déroule en quatre étapes : l’inventaire de vos secrets et des fuites déjà là, l’ouverture du coffre à votre nom, le branchement de vos outils et de vos agents un par un, puis la remise des clés. Le périmètre, les délais et les prix sont sur notre page Coffre-fort IA. Et pour que chaque agent ait aussi son budget et ses plafonds, c’est notre pack IA au juste coût.
Par où commencer, même sans nous ?
Pas besoin d’attendre un projet pour arrêter l’hémorragie. Quatre gestes, dans l’ordre :
- Faites l’inventaire. Messagerie, tableurs, dépôts de code, outils d’automatisation, postes de travail : notez où vivent vos mots de passe et vos clés, et qui y a accès.
- Changez toute clé qui a déjà été visible quelque part. Pas « on verra » : maintenant. GitGuardian a vérifié que 64 % des secrets valides repérés en 2022 fonctionnaient encore quatre ans plus tard. Les attaquants, eux, ne les ont pas oubliés.
- Ne donnez jamais une clé à un modèle d’IA. Ni dans ses instructions, ni dans ses documents. Donnez à chaque agent sa propre identité, avec les droits les plus étroits possibles : notre guide sur la gouvernance de l’IA en entreprise détaille comment découper ces droits.
- Activez la double authentification partout où elle existe. Un mot de passe volé ne suffit plus à entrer.
Le coffre fait partie de ce que tout nouveau projet devrait trouver en arrivant, avec les comptes, les accès et les sauvegardes : notre guide sur le socle d’une infrastructure cloud en fait le tour. Et pour savoir où doivent tourner vos modèles d’IA selon la sensibilité de vos données, notre comparatif des quatre niveaux d’IA privée pose les options, de l’API du marché au serveur chez vous.
Bref : le meilleur secret est celui que personne n’a besoin de connaître, pas même votre IA. Si vous voulez qu’on regarde où en sont les vôtres, écrivez-nous.
Questions fréquentes
Qu’est-ce qu’un coffre-fort de secrets ?
C’est un endroit unique et chiffré où l’entreprise range ce qui ouvre ses outils : mots de passe partagés, clés d’API, jetons d’accès, certificats. Chaque personne, chaque automatisation et chaque agent y a sa propre identité et ne lit que ce dont il a besoin. Chaque usage est inscrit dans un journal, et changer une clé la met à jour partout où elle sert.
Une IA peut-elle vraiment utiliser une clé sans la voir ?
Oui. L’agent demande une action, par exemple envoyer un e-mail. Un relais placé entre lui et le service vérifie ses droits, prend la clé dans le coffre et l’ajoute à la requête au moment où elle part, uniquement vers le service prévu. L’agent reçoit le résultat, jamais la clé : même piégé par une consigne cachée, il n’a rien à divulguer.
Le prestataire qui installe le coffre peut-il lire mes mots de passe ?
Pendant le chantier, il croise forcément certaines clés. C’est pourquoi notre remise suit trois règles : le coffre est à votre nom, nos accès sont retirés, et chaque clé que nous avons pu voir est changée. Une intervention plus tard passe par un accès que vous ouvrez, limité dans le temps et inscrit au journal. Après la remise, nous ne lisons plus rien.
Que faire si une clé a déjà fuité ?
La considérer comme perdue, même si elle a été retirée du fichier. Révoquez-la, créez-en une nouvelle et remplacez-la partout où elle sert, puis effacez l’ancienne de l’historique si elle était dans du code. Consultez aussi le journal du service concerné : il dit si quelqu’un s’en est servi entre-temps, et depuis quand.
Faut-il héberger le coffre chez soi ?
Pas forcément. Il peut tourner sur votre serveur, ou chez un hébergeur du coffre dans l’Union européenne, toujours à votre nom. Le choix dépend de votre équipe technique et de vos obligations. Dans les deux cas, les valeurs restent chiffrées, et le modèle d’IA qui travaille pour vous ne les reçoit jamais, quel que soit son fournisseur.
Jim · fondateur de Brain Plus AI
À lire aussi en ia d'entreprise
- 13min
Guide pratique
Gouvernance de l'IA en entreprise : qui accède à quoi
Un assistant d'IA lit ce que vos droits d'accès lui laissent lire, erreurs de partage comprises. Voici comment découper vos bases par service, garder un socle commun et décider qui écrit dans la mémoire partagée.
- 11min
Comprendre
IA agentique : comment fonctionne la boucle d'un agent
Un agent IA ne fait pas tout d'un seul coup : il tourne en boucle, rassemble le contexte, agit, vérifie et recommence. Comprendre cette boucle, c'est savoir où placer les contrôles, les limites et la relecture humaine.
- 9min
Choisir et chiffrer
IA privée en entreprise : les quatre niveaux de maîtrise
Une IA « privée » n'est pas un produit, c'est un degré de maîtrise sur vos données. Nous distinguons quatre niveaux, de l'API utilisée telle quelle au modèle installé dans vos locaux, et une façon simple de choisir tâche par tâche.