Sommaire5
Le 19 novembre 2025, la Commission européenne a proposé de simplifier d’un coup plusieurs textes du numérique, sous le nom d’Omnibus numérique. Le volet IA est devenu le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026. L’autre volet, qui modifie le RGPD et déplace les règles des cookies, n’a pas suivi : le 7 octobre 2026, les ambassadeurs des États membres devaient arrêter la position du Conseil, et le vote a été reporté.
Ce billet de notre rubrique IA d’entreprise fait le point au 19 octobre 2026. Ce n’est pas un conseil juridique : tant que le texte n’est pas adopté, votre DPO s’en tient au RGPD et aux règles nationales sur les cookies tels qu’ils sont.
En bref
Le RGPD et les règles des cookies n’ont pas changé : le volet données de l’Omnibus est toujours en première lecture.
La proposition redéfinit les données personnelles, ouvre l’intérêt légitime pour entraîner ou faire fonctionner une IA, et allège le consentement aux cookies.
Au Parlement, plus de 1 750 amendements ont été déposés ; au Conseil, le vote du mandat a été annulé en juin, puis reporté le 7 octobre sous la pression de l’Allemagne et de la France.
Le dernier texte de compromis du Conseil, du 2 octobre, a déjà retiré plusieurs nouveautés, dont le réglage des cookies par le navigateur.
Que propose l’Omnibus numérique pour le RGPD et les cookies ?
La proposition de la Commission touche quatre points qui concernent une entreprise, selon le suivi législatif du Parlement européen, mis à jour le 20 septembre 2026 :
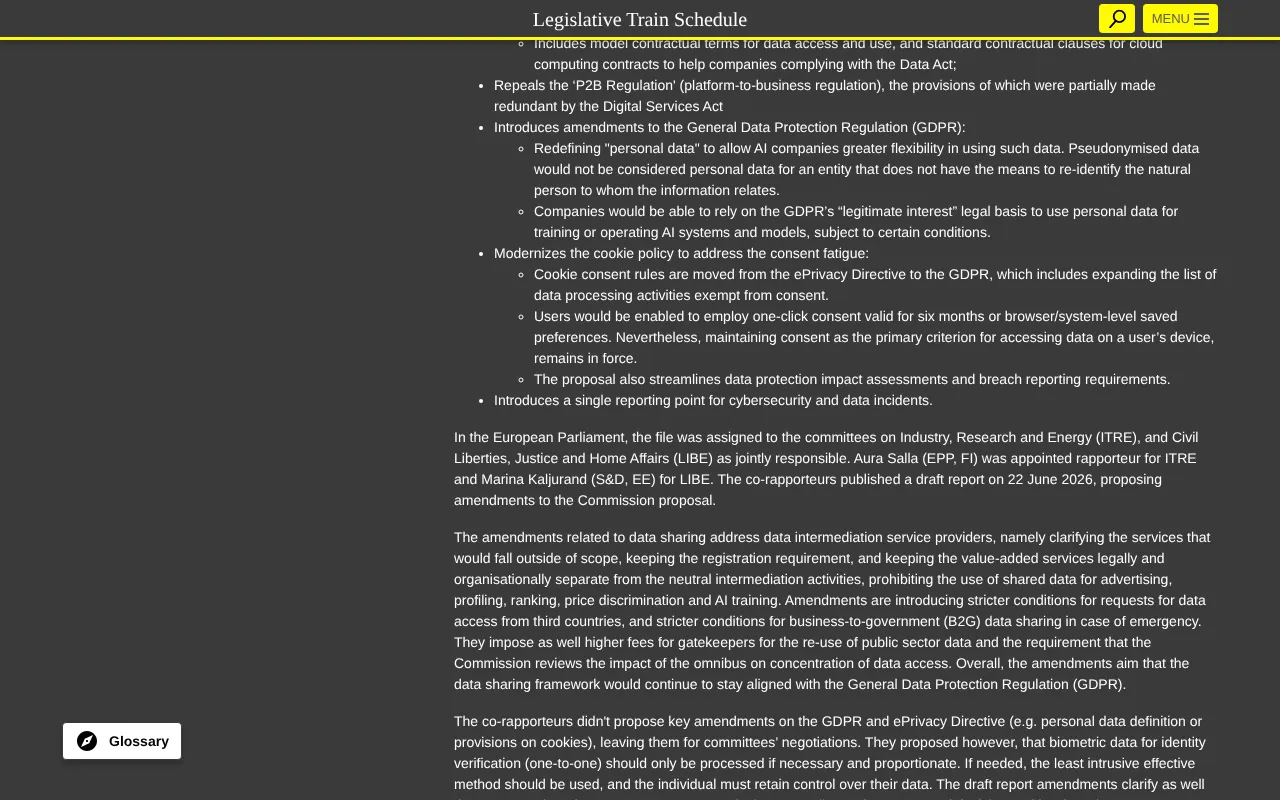
Le résumé officiel du Parlement : données pseudonymisées, intérêt légitime pour l’IA, règles des cookies déplacées dans le RGPD, point unique de notification des incidents. Capturé le 19 octobre 2026.
- Les données personnelles : des données pseudonymisées ne seraient plus des données personnelles pour une entité qui n’a pas les moyens de réidentifier la personne.
- L’IA : les entreprises pourraient s’appuyer sur l’intérêt légitime du RGPD pour utiliser des données personnelles afin d’entraîner ou de faire fonctionner des systèmes d’IA, sous conditions.
- Les cookies : leurs règles passeraient de la directive ePrivacy au RGPD, avec plus de traitements dispensés de consentement, un consentement en un clic valable six mois et des préférences enregistrées dans le navigateur ou le système.
- Les incidents : un point unique de signalement pour la cybersécurité et les violations de données.
Sur l’intérêt légitime, le changement serait moins radical qu’il n’y paraît en France : la CNIL considère déjà, dans ses recommandations de juin 2025, que l’intérêt légitime est une base légale possible pour développer un système d’IA, « sous réserve de prendre des garanties fortes ».
Où en est la négociation ?
- 19 novembre 2025
La Commission présente la proposition.
- 22 juin 2026
Les rapporteurs du Parlement publient leur projet de rapport ; plus de 1 750 amendements sont déposés en commission jusqu’au 15 juillet.
- 26 juin 2026
Le vote du mandat du Conseil, préparé par la présidence chypriote, est annulé faute d’accord.
- 27 juillet 2026
Le volet IA entre en vigueur, seul.
- 2 octobre 2026
La présidence irlandaise transmet aux ambassadeurs un texte de mandat.
- 7 octobre 2026
Le vote est reporté au 11 octobre, sous la pression de l’Allemagne et de la France.
Le désaccord porte moins sur le RGPD que sur le Data Act, que le même texte modifie. L’Allemagne et la France jugent insuffisante la protection des secrets d’affaires quand un utilisateur demande les données d’un objet connecté ; Berlin réclame un « accord explicite » du détenteur, et propose aussi une catégorie de « responsables de traitement à faible risque » dispensés d’une partie du RGPD, selon Agence Europe. Au 13 octobre, l’issue de la réunion du 11 n’avait pas été annoncée, note la lettre de l’avocat Nicola Fabiano, et nous n’avons trouvé, au 19 octobre, aucune annonce d’un mandat adopté. Les commentateurs n’attendent pas d’adoption du volet données avant la fin de 2026 au plus tôt, et le texte peut encore changer en profondeur, prévient Acompli.
Au Parlement, les deux rapporteurs n’ont pas proposé d’amendement clé sur la définition des données personnelles ni sur les cookies, laissant ces points à la négociation entre commissions, selon le suivi du Parlement. Leurs amendements divergent : l’une propose de supprimer la nouvelle définition, l’autre de la garder en la précisant, relève l’analyse du dossier par EUTechReg.
Ce que le compromis du Conseil a déjà retiré
Le texte de mandat du 2 octobre montre que la proposition a beaucoup bougé avant même la négociation avec le Parlement, d’après l’analyse d’EUTechReg, qui compare les versions successives :
Proposition de la Commission
Nouvelle définition générale des données personnelles dans l’article 4
Règles des cookies déplacées dans le RGPD
Réglage du consentement par le navigateur, en un clic
Intérêt légitime pour l’IA, avec un droit d’opposition
Texte de mandat du Conseil, 2 octobre
Définition générale inchangée ; règle spécifique aux données pseudonymisées
Règles des cookies maintenues dans la directive ePrivacy
Pas de signal automatique du navigateur ; quatre mois avant de redemander un consentement refusé
Intérêt légitime pour l’IA conservé, droit d’opposition rappelé
Le texte du Conseil garde aussi des exceptions au consentement pour la mesure d’audience et la publicité contextuelle, sous conditions. Rien de tout cela n’est définitif : le Parlement n’a pas voté sa position, et la négociation entre les deux institutions n’a pas commencé.
Attention
Ne changez ni votre bandeau de cookies ni vos durées de redemande sur la foi d’un projet. Tant qu’aucun texte n’est adopté et entré en application, une mesure d’audience ou un suivi publicitaire déposé sans consentement reste soumis aux règles actuelles, que la CNIL contrôle.
Ce que ça change pour une équipe de 20 à 500 personnes
Pour l’instant, rien dans vos obligations. Mais trois chantiers gagnent à être préparés, parce qu’ils serviront quel que soit le texte final :
- Savoir quels outils déposent quoi. L’inventaire des cookies et traceurs de votre site, outil par outil, est le préalable à toute simplification future, comme à la conformité actuelle.
- Documenter vos usages de données pour l’IA. Si l’intérêt légitime devient une base explicite, il faudra montrer la mise en balance et les garanties ; c’est déjà ce que demande la CNIL. Notre guide de l’AI Act et du RGPD pour les PME en donne la trame, et notre guide pour intégrer l’IA en entreprise la replace dans la démarche d’ensemble.
- Garder les données sensibles chez vous. Moins de données personnelles envoyées à un fournisseur, c’est moins de questions juridiques, quelle que soit la version du RGPD : les options sont dans les quatre niveaux de l’IA privée.
Sur le terrain
Notre propre formulaire de contact enregistre chaque demande dans un stockage hébergé en Europe, dans la juridiction de l’Union, avant d’envoyer le moindre email : si l’envoi échoue, la demande n’est pas perdue, et sa conservation reste en Europe. C’est le genre de choix qui reste valable quelle que soit l’issue de l’Omnibus.
Le volet IA du même paquet, déjà en vigueur, est expliqué dans ce que l’Omnibus numérique a changé dans l’AI Act, et toutes les échéances à venir sont dans notre calendrier de la réglementation numérique. Nos autres points réglementaires de l’automne portent sur le marquage des contenus générés au 2 décembre, NIS2 en France et les conditions de Meta sur l’exploration des sites, résumés dans notre actu IA d’octobre pour les dirigeants. Côté publicité, ce qui reste possible sans traceurs tiers est détaillé dans le reciblage sans cookies tiers. Pour cartographier vos usages d’IA et les données qu’ils exposent, voyez notre offre IA au juste coût.
Questions fréquentes
L’Omnibus numérique a-t-il modifié le RGPD ?
Pas encore. Seul le volet IA de l’Omnibus a été adopté, sous la forme du règlement (UE) 2026/1744. Le volet qui modifie le RGPD et les règles des cookies est toujours en première lecture : le Parlement n’a pas voté sa position, et le Conseil n’avait pas annoncé de mandat de négociation au 19 octobre 2026. Le RGPD actuel s’applique.
Les bandeaux de cookies vont-ils disparaître ?
La proposition de la Commission prévoyait de réduire leur fréquence, avec un consentement en un clic valable six mois et des préférences enregistrées dans le navigateur. Le texte du Conseil du 2 octobre a retiré le réglage par le navigateur et garde les règles dans la directive ePrivacy. Le consentement reste la règle pour les traceurs non indispensables.
Peut-on déjà utiliser l’intérêt légitime pour entraîner une IA ?
En France, la CNIL l’admet depuis juin 2025 comme base légale possible pour développer un système d’IA, à condition de prendre des garanties fortes et de faire une mise en balance documentée. L’Omnibus rendrait cette possibilité explicite dans le RGPD, mais ne dispenserait ni des garanties ni du droit d’opposition.
Quand l’Omnibus RGPD sera-t-il adopté ?
Aucune date n’est fixée. Il faut d’abord un mandat du Conseil et une position du Parlement, puis une négociation entre les deux et une adoption formelle. Les commentateurs n’attendent pas d’adoption du volet données avant la fin de 2026 au plus tôt, et son entrée en application viendrait encore après.
Sources
- Le suivi législatif du Parlement européen (nouvel onglet)europarl.europa.eu
- Ses recommandations de juin 2025 (nouvel onglet)cnil.fr
- Agence Europe (nouvel onglet)agenceurope.eu
- La lettre de l’avocat Nicola Fabiano (nouvel onglet)nicfab.eu
- Acompli (nouvel onglet)acompli.ie
- L’analyse du dossier par EUTechReg (nouvel onglet)research.eutechreg.com
Jim · fondateur de Brain Plus AI
À lire aussi en ia d'entreprise
Comprendre7 min
Omnibus numérique : ce qui a changé dans l'AI Act
Le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026, a révisé l'AI Act : haut risque repoussé, maîtrise de l'IA assouplie, deux interdictions de plus, des allègements étendus aux entreprises de taille intermédiaire. Ce qui change, ce qui ne change pas, et le calendrier à jour.
Guide pratique10 min
AI Act et RGPD : ce qu'une PME qui utilise l'IA doit faire
Une PME qui utilise ChatGPT ou un CRM doté d'IA a déjà des obligations. Ce guide fait le point en octobre 2026 : votre rôle au sens de l'AI Act, le calendrier révisé en juillet 2026, ce que demande le RGPD et les étapes pour vous mettre en règle.
Choisir et chiffrer10 min
IA privée en entreprise : les quatre niveaux de maîtrise
Une IA « privée » n'est pas un produit, c'est un degré de maîtrise sur vos données. Nous distinguons quatre niveaux, de l'API utilisée telle quelle au modèle installé dans vos locaux, et une façon simple de choisir tâche par tâche.