Sommaire5
Le 6 octobre 2026, la veille de son examen en séance, le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité a de nouveau été retiré de l’ordre du jour de l’Assemblée nationale. C’est lui qui doit transposer en droit français la directive européenne NIS2, que les États devaient appliquer depuis le 17 octobre 2024.
Ce guide de notre rubrique Infrastructure et cloud fait le point au 19 octobre 2026. Ce n’est pas un conseil juridique : pour savoir si votre entreprise est concernée et à quel titre, le test en ligne de l’ANSSI et votre conseil restent la référence.
En bref
La directive NIS2 n’est toujours pas transposée en France : le texte voté au Sénat en mars 2025 attend l’Assemblée nationale.
La Commission européenne a saisi la Cour de justice contre la France le 8 juillet 2026 et demande des sanctions financières.
Seront concernées des milliers d’entités de 18 secteurs, des entreprises dès 50 salariés dans certains cas, et leurs fournisseurs par contrat.
L’ANSSI a publié son référentiel de mesures et ouvert le pré-enregistrement : ce travail sert quelle que soit la date du vote.
Où en est la loi Résilience ?
Le texte a été déposé au Sénat le 15 octobre 2024, deux jours avant la date limite européenne, puis adopté par les sénateurs le 12 mars 2025, selon le dossier législatif du Sénat. La commission spéciale de l’Assemblée nationale a déposé son texte le 10 septembre 2025. Il transpose en réalité trois directives : NIS2, DORA pour le secteur financier, et la directive sur la résilience des entités critiques.
- 17 octobre 2024
Date limite de transposition de NIS2 pour tous les États membres.
- 28 novembre 2024
La Commission européenne adresse une mise en demeure à la France.
- 12 mars 2025
Le Sénat adopte le projet de loi Résilience.
- 7 mai 2025
Avis motivé de la Commission.
- 10 septembre 2025
La commission spéciale de l’Assemblée adopte son texte.
- 8 juillet 2026
La Commission saisit la Cour de justice de l’Union européenne.
- 6 octobre 2026
L’examen prévu les 7 et 9 octobre est retiré de l’ordre du jour, sans nouvelle date.
La raison officielle du report est un ordre du jour chargé, notamment par la loi intégrale contre les violences sexistes et sexuelles, rapporte Next. Le point de désaccord politique est l’article 16 bis, ajouté au Sénat, qui interdit d’imposer aux fournisseurs de chiffrement des mesures affaiblissant volontairement la sécurité. Le rapporteur Éric Bothorel espérait, le 6 octobre, une réinscription « d’ici quinze jours ou trois semaines », selon Leto. Au 19 octobre, nous n’avons trouvé aucune nouvelle date publiée.
Côté européen, le retard a un prix potentiel. Dans son communiqué du 8 juillet 2026, la Commission renvoie l’Irlande, l’Espagne, la France et les Pays-Bas devant la Cour de justice, et lui demande d’imposer une somme forfaitaire et des astreintes journalières jusqu’à la transposition complète.
Qui sera concerné par NIS2 ?
L’ANSSI, qui pilote la transposition, annonce sur sa page consacrée à NIS2 « plusieurs milliers d’entités réparties sur 18 secteurs d’activité », pour l’essentiel des moyennes et grandes entreprises, des collectivités et des administrations. NosParlementaires, qui suit le texte, chiffre le passage d’environ 300 opérateurs d’importance vitale à environ 15 000 entités essentielles et importantes.
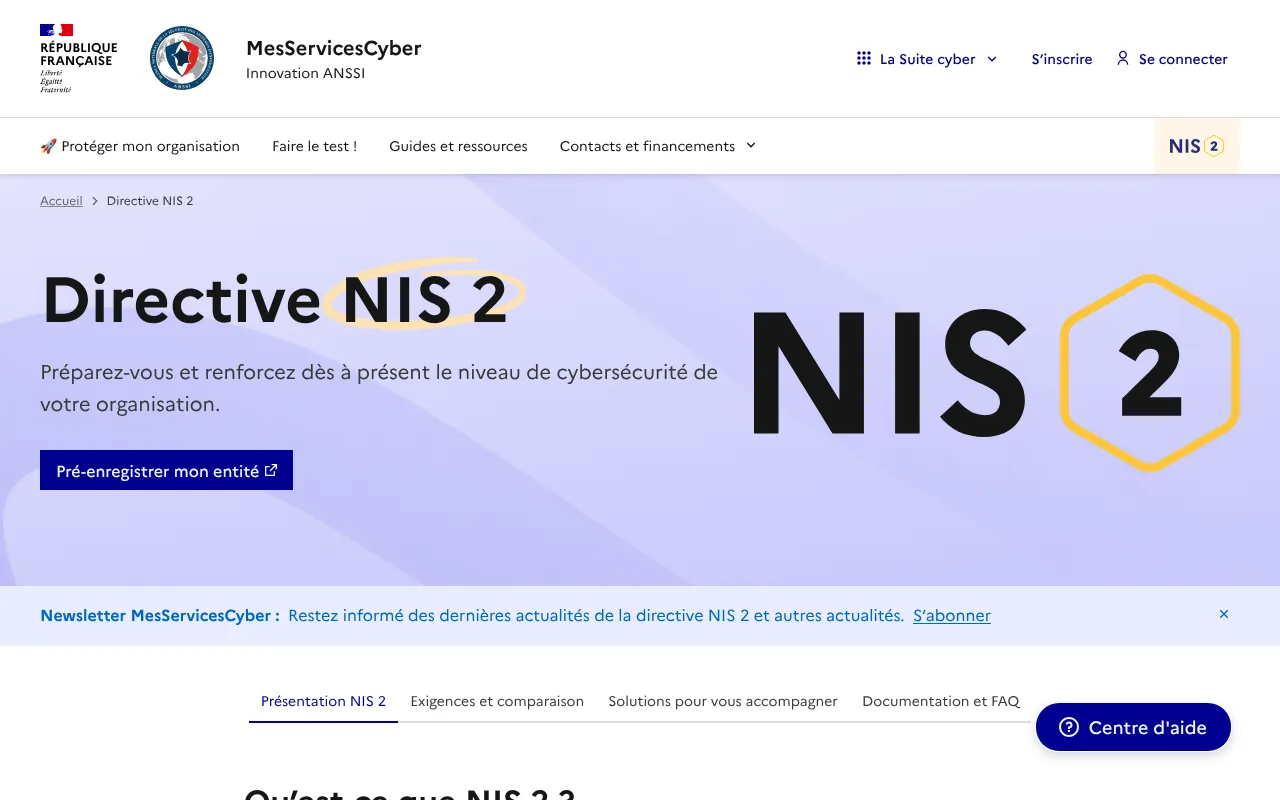
La page NIS2 de l’ANSSI invite à se préparer « dès à présent » et propose déjà le pré-enregistrement des entités. Capturée le 19 octobre 2026.
Deux catégories, selon la taille, dans les secteurs listés :
Entité essentielle
Au moins 250 personnes, ou plus de 50 millions d’euros de chiffre d’affaires et plus de 43 millions d’euros de bilan
Sanction possible jusqu’à 2 % du chiffre d’affaires mondial
Entité importante
Au moins 50 personnes, ou plus de 10 millions d’euros de chiffre d’affaires et de bilan
Sanction possible jusqu’à 1,4 % du chiffre d’affaires mondial
Une entreprise de 20 à 500 personnes peut donc être directement concernée si elle exerce dans l’un des 18 secteurs (énergie, santé, transport, fabrication, alimentaire, fournisseurs numériques, gestion des déchets, entre autres). Et même hors du périmètre, elle le sera souvent indirectement : le référentiel de l’ANSSI demande aux entités régulées de maîtriser leur écosystème, y compris la sécurité numérique dans les contrats avec leurs prestataires. Les questionnaires de vos grands clients arriveront avant la loi.
Que faire en attendant le vote ?
L’ANSSI a rendu publique une version de travail de son Référentiel Cyber France (ReCyF), qui liste les mesures recommandées pour atteindre les objectifs de NIS2, en précisant qu’il pourra être ajusté après les débats parlementaires. Ses objectifs (recensement des systèmes, gouvernance, maîtrise des prestataires, gestion des accès, continuité, gestion des incidents, supervision) ne dépendent pas de la date du vote. Cinq étapes, dans l’ordre où elles rapportent :
- Savoir si vous êtes concerné.
Le test en ligne de l’ANSSI dit si votre entité serait régulée, et à quel titre ; le pré-enregistrement est ouvert.
- Faire l’inventaire.
Vos systèmes, vos services en ligne, vos prestataires et ce qu’ils ont comme accès : c’est le premier objectif du référentiel, et la base de tout le reste.
- Ranger les accès et les secrets.
Comptes d’administration séparés, double authentification, mots de passe et clés d’API dans un coffre-fort plutôt que dans des fichiers.
- Tester la restauration.
Une sauvegarde qu’on n’a jamais restaurée ne compte pas ; la continuité d’activité est un objectif à part entière du référentiel.
- Écrire la procédure d’incident.
Qui décide, qui prévient qui, et où se trouvent les journaux : c’est ce qu’on vous demandera de montrer.
Ces gestes sont ceux d’un socle d’infrastructure bien tenu, que nous détaillons dans le socle commun à tous vos projets cloud. Les deux plus souvent négligés ont chacun leur article : les sauvegardes et ce qui casse vraiment et le coffre-fort de secrets à l’heure de l’IA.
Sur le terrain
Le 5 juillet 2026, une commande de nettoyage mal ciblée a détruit d’un coup les conteneurs de dix services sur notre propre serveur. Les données, rangées dans des volumes séparés, ont été sauvées, et ce qui en est sorti est exactement ce que demande un référentiel comme ReCyF : des règles d’exploitation écrites, qui encadrent les commandes destructrices, plutôt qu’une promesse de faire attention.
Ce que ça change pour une équipe de 20 à 500 personnes
Attendre le vote ne fait rien gagner. Si vous êtes dans un secteur visé, l’inventaire et la procédure d’incident prennent des semaines, pas des jours. Si vous ne l’êtes pas, vos clients régulés vous les demanderont par contrat. Dans les deux cas, ce travail réduit d’abord votre propre risque. Pour mettre en place ce socle sur une infrastructure que vous maîtrisez, voyez notre offre stack auto-hébergée.
La cybersécurité n’est pas le seul calendrier de l’automne : notre actu IA d’octobre pour les dirigeants résume les autres faits du mois, dont les nouvelles conditions de Meta sur l’exploration des sites. Côté IA, les échéances suivent le calendrier révisé par l’Omnibus numérique dans l’AI Act, avec le marquage des contenus générés au 2 décembre 2026.
Questions fréquentes
NIS2 s’applique-t-elle déjà en France ?
Pas aux entreprises françaises, faute de loi de transposition votée : le projet de loi Résilience, adopté au Sénat en mars 2025, attend toujours l’Assemblée nationale. La directive s’impose en revanche à l’État, ce qui explique la saisine de la Cour de justice par la Commission européenne le 8 juillet 2026. Il faudra ensuite des décrets d’application.
Mon entreprise de 80 personnes est-elle concernée par NIS2 ?
Elle peut l’être comme entité importante si elle exerce dans l’un des 18 secteurs visés, puisque le seuil commence à 50 personnes ou 10 millions d’euros de chiffre d’affaires et de bilan. Le plus simple est de passer le test en ligne de l’ANSSI. Hors de ces secteurs, vos clients régulés vous demanderont probablement des garanties par contrat.
Quelles sanctions prévoit NIS2 ?
Selon l’ANSSI, les sanctions financières pourront atteindre 2 % du chiffre d’affaires mondial pour une entité essentielle et 1,4 % pour une entité importante, proportionnées aux manquements. Le montant exact applicable en France dépendra de la loi votée. Avant les sanctions, l’ANSSI annonce des actions de supervision pour vérifier le respect des obligations.
Par quoi commencer pour se préparer à NIS2 ?
Par l’inventaire de vos systèmes, de vos services en ligne et de vos prestataires, avec leurs accès. C’est le premier objectif du référentiel de l’ANSSI et la base des autres : gestion des accès, sauvegardes testées, procédure d’incident. Ces mesures réduisent votre risque même si la loi tarde encore, et elles serviront telles quelles une fois le texte voté.
Sources
- Le dossier législatif du Sénat (nouvel onglet)senat.fr
- Next (nouvel onglet)next.ink
- Leto (nouvel onglet)leto.legal
- Son communiqué du 8 juillet 2026 (nouvel onglet)ec.europa.eu
- Sur sa page consacrée à NIS2 (nouvel onglet)messervices.cyber.gouv.fr
- Chiffre le passage (nouvel onglet)nosparlementaires.fr
Jim · fondateur de Brain Plus AI
À lire aussi en infrastructure et cloud
Guide pratique14 min Le guide du sujet
Infrastructure cloud : le socle commun à tous vos projets
Avant le premier projet, un socle d'infrastructure cloud règle une fois pour toutes les comptes, les accès, les sauvegardes et le budget, et chaque projet suivant en hérite. Ce qu'il contient, où le poser, ce qu'il coûte et pourquoi son exploitation compte plus que son installation.
Guide pratique8 min
Sauvegarder un serveur à soi : ce qui casse vraiment
La règle 3-2-1, tout le monde la connaît, mais ce qui fait perdre des données est plus banal : une sauvegarde jamais restaurée, un volume oublié, une commande de nettoyage global lancée en production. Voici ce que nous avons appris en exploitant notre propre serveur.
Comprendre7 min
Omnibus numérique : ce qui a changé dans l'AI Act
Le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026, a révisé l'AI Act : haut risque repoussé, maîtrise de l'IA assouplie, deux interdictions de plus, des allègements étendus aux entreprises de taille intermédiaire. Ce qui change, ce qui ne change pas, et le calendrier à jour.